แคสเปอร์สกี้ (Kaspersky) เผยรายงานวิจัยล่าสุดในกลุ่ม SMB เอเชียแปซิฟิก ระบุการโจมตีไซเบอร์ที่ คือ การขโมยข้อมูลส่วนบุคคลของลูกค้า และการทำให้บริการลูกค้าหยุดชะงักสร้างความเสียหายร้ายแรงที่สุด…
Kaspersky เผยรายงาน SMB เอเชียแปซิฟิก ชี้ Data Leak และบริการหยุดชะงัก สร้างความเสียหายสูงสุด
แคสเปอร์สกี้ ผู้จำหน่ายโซลูชันด้านความปลอดภัยทางไซเบอร์ชั้นนำ เตือนถึงผลกระทบที่ร้ายแรงที่สุดของการโจมตีทางไซเบอร์ เปิดเผยแรงจูงใจหลักของผู้ก่อภัยคุกคาม และเผยให้เห็นว่าแผนกใดตกเป็นเป้าหมายบ่อยที่สุด ผลการสำรวจระดับโลกครั้งใหม่ของธุรกิจขนาดเล็ก และขนาดกลาง (SMB) ในภูมิภาคเอเชียแปซิฟิก และเน้นย้ำถึงความต้องการการป้องกันขั้นสูง และเฉพาะทางเพิ่มขึ้น
ธุรกิจ SMB กลายเป็นสนามรบของผู้ก่อภัยคุกคามทางดิจิทัลมากขึ้นเรื่อย ๆ การทำความเข้าใจผลกระทบด้านการดำเนินงาน และการเงินที่แท้จริงของการละเมิดความปลอดภัยจึงมีความสำคัญอย่างยิ่ง การสำรวจระดับโลกครั้งใหม่ [1] ของ แคสเปอร์สกี้ ชี้ให้เห็นถึงช่องโหว่ด้านความปลอดภัยที่สำคัญของบริษัทขนาดเล็กที่มีพนักงานน้อยกว่า 500 คน และเน้นย้ำถึงพื้นที่เสี่ยงที่สำคัญ
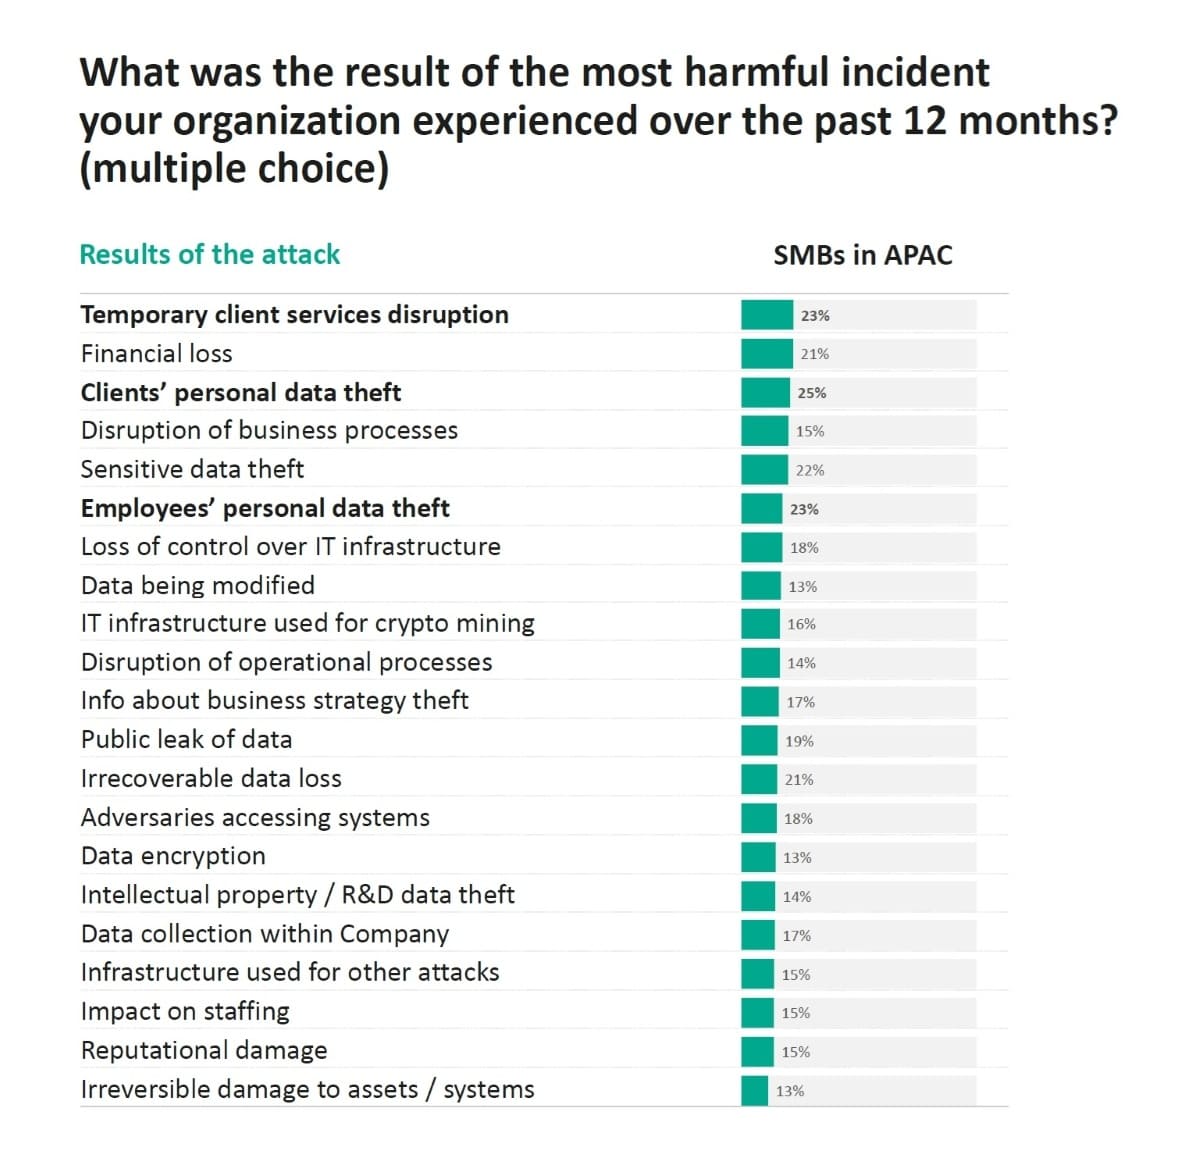
จากผลสำรวจความคิดเห็นของผู้เชี่ยวชาญด้านไอทีและระบบรักษาความปลอดภัยไอทีในกลุ่มธุรกิจ SMB ในภูมิภาคเอเชียแปซิฟิก พบว่าผู้ตอบแบบสอบถาม 87% ระบุว่าเคยประสบกับเหตุการณ์ทางไซเบอร์อย่างน้อยหนึ่งครั้งในรอบปีที่ผ่านมา ผลกระทบจากเหตุการณ์เหล่านี้ไม่ได้จำกัดอยู่แค่การสูญเสียทางการเงินเท่านั้น
การโจมตีที่สร้างความเสียหายมากที่สุด ได้แก่ การขโมยข้อมูลส่วนบุคคลของลูกค้า (25%) บริการที่เกี่ยวข้องกับลูกค้าหยุดชะงักชั่วคราว เช่น เว็บไซต์ และร้านค้าออนไลน์ (23%) และการขโมยข้อมูลส่วนบุคคลของพนักงาน (23%) การศึกษาโดยศูนย์วิจัยภายในของ แคสเปอร์สกี้ ได้ดำเนินการสัมภาษณ์ผู้ตอบแบบสอบถามจำนวน 1,800 คนทั่วโลกจาก 18 ประเทศ
ได้แก่ บราซิล, เม็กซิโก, โคลอมเบีย, ฝรั่งเศส, เยอรมนี, อิตาลี, สเปน, อินเดีย, อินโดนีเซีย, มาเลเซีย, จีน, ไทย, เวียดนาม, อียิปต์, แอฟริกาใต้, ซาอุดีอาระเบีย, ตุรกี และรัสเซีย โดยในกลุ่มตัวอย่างทั้งหมดนี้ มีผู้ตอบแบบสอบถามจากภาคธุรกิจขนาดเล็ก และขนาดกลาง (SMB) จำนวน 616 คน
ภัยคุกคามที่สร้างความเสียหายมากที่สุด ได้แก่ การโจมตีช่องโหว่ของซอฟต์แวร์ (10%) การโจมตีด้วยมัลแวร์จำนวนมาก (7%) และการเข้าถึงระยะไกลจากภายนอก (7%)
ผลสำรวจยังเน้นย้ำถึงความเสียหายที่ไม่สามารถแก้ไขได้ คือ ธุรกิจ 21% ได้รายงานการสูญเสียทางการเงิน และอีก 21% ประสบกับการสูญเสียข้อมูลที่ไม่สามารถกู้คืนได้ ในขณะที่ธุรกิจ 13% ประสบกับความเสียหายต่อทรัพย์สินของบริษัทที่ไม่สามารถแก้ไขได้ ซึ่งเน้นย้ำถึงความเสี่ยงระยะยาวที่เหตุการณ์ทางไซเบอร์ก่อให้เกิดกับธุรกิจ SMB
เป้าหมายหลักของผู้โจมตี
ผู้ตอบแบบสอบถามระบุว่า ผู้โจมตีมุ่งเน้นไปที่การขโมยข้อมูลทางธุรกิจและข้อมูลส่วนบุคคลเป็นสำคัญ โดยเป้าหมายอันดับหนึ่งของผู้โจมตีในภูมิภาคเอเชียแปซิฟิก คือ การขโมยข้อมูลส่วนบุคคลของลูกค้า (34%) รองลงมาคือข้อมูลภายในที่มีความละเอียดอ่อน เช่น ข้อมูลทางการเงิน เอกสารทางกฎหมาย ฯลฯ (31%)
ข้อมูลส่วนบุคคลของพนักงาน (27%) และการขัดขวางไม่ให้พนักงาน หรือลูกค้าเข้าถึงทรัพยากรออนไลน์ต่าง ๆ (23%) รูปแบบดังกล่าวสะท้อนให้เห็นถึงการปรับเปลี่ยนกลยุทธ์ไปสู่การมุ่งเน้นดึงข้อมูลที่มีมูลค่า ซึ่งสามารถนำไปสร้างรายได้ หรือใช้ประโยชน์เพื่อดำเนินการโจมตีในขั้นตอนต่อไปได้
แผนกที่ตกเป็นเป้าหมายมากที่สุด
ข้อมูลจากการวิจัยแสดงให้เห็นว่า อาชญากรไซเบอร์มุ่งเน้นความพยายามโจมตีมากสุดที่แผนกรักษาความปลอดภัยไอที (52%) และแผนกไอที (51%) ส่วนแผนกบริการลูกค้า (22%) และแผนกบัญชี และการเงิน (20%) เป็นเป้าหมายรองลงมา
มาตรการที่ดำเนินการ
การละเมิดข้อมูลที่เกิดขึ้นทำให้บริษัทต่างๆ ต้องนำมาตรการรักษาความปลอดภัยไซเบอร์เพิ่มเติมมาใช้ในกระบวนการ บุคลากร และเทคโนโลยี บริษัทในภูมิภาคเอเชียแปซิฟิกให้ความสำคัญสูงสุดกับการติดตั้งโซลูชันการตรวจสอบความปลอดภัยไอที (24%) การเสริมสร้างการควบคุมความปลอดภัยบนคลาวด์ (24%)
และการเพิ่มความเข้มงวดของข้อกำหนดการปฏิบัติตามข้อกำหนดของบุคคลที่สาม (24%) ตามมาด้วยการลงทุนในการฝึกอบรมเฉพาะทางเพื่อเพิ่มความเชี่ยวชาญของพนักงานไอที (22%) การติดตั้งโซลูชันความปลอดภัยบนอุปกรณ์ของพนักงานทุกคน (22%) การแก้ไขนโยบายรหัสผ่าน (22%) และการใช้การตรวจสอบสิทธิ์แบบหลายปัจจัย (22%)
อิลยา มาร์เคลอฟ หัวหน้าฝ่ายผลิตภัณฑ์แพลตฟอร์มแบบครบวงจร แคสเปอร์สกี้ กล่าวว่า เหตุการณ์ทางไซเบอร์มักสร้างความเสียหายร้ายแรงต่อบริษัทขนาดเล็ก และขนาดกลางมากกว่าการละเมิดข้อมูลครั้งใหญ่ที่เกิดขึ้นกับบริษัทขนาดใหญ่ บางครั้งเหตุการณ์ดังกล่าวก็อาจคุกคามการอยู่รอดของธุรกิจที่มีทรัพยากรจำกัด
เมื่อเผชิญกับภัยคุกคามที่หลากหลาย และรุนแรง ข้อจำกัดในการดำเนินงาน และเป้าหมายการเติบโตที่เฉพาะเจาะจง ธุรกิจขนาดเล็ก และขนาดกลางจึงต้องการการป้องกันที่ปรับขนาดได้ และออกแบบมาโดยเฉพาะอย่างเร่งด่วน Next Optimum เป็นผลิตภัณฑ์หลักของเราสำหรับกลุ่มนี้
ได้รับการออกแบบมาเพื่อมอบความปลอดภัยระดับผู้เชี่ยวชาญ และยืดหยุ่นให้แก่ธุรกิจที่กำลังเติบโต ด้วยชุดโมดูลความปลอดภัยเสริมที่ปรับแต่งได้ใหม่ ผู้ใช้สามารถขยายขีดความสามารถของผลิตภัณฑ์หลัก และเสริมสร้างการป้องกันได้เมื่อความต้องการหรือความท้าทายใหม่ ๆ เกิดขึ้น

เอเดรียน เฮีย กรรมการผู้จัดการ ภูมิภาคเอเชียแปซิฟิก แคสเปอร์สกี้ กล่าวว่า ผลการวิจัยของเราเน้นย้ำถึงภัยคุกคามทางไซเบอร์ที่ซับซ้อน และหลากหลายมากขึ้นที่ธุรกิจต่าง ๆ ทั่วเอเชียแปซิฟิกต้องเผชิญ ซึ่งให้ความสำคัญกับความยืดหยุ่นทางไซเบอร์ แม้ว่าความเสี่ยง และวิธีการโจมตีจะแตกต่างกันไปในแต่ละตลาด
ตั้งแต่การใช้ช่องโหว่ของซอฟต์แวร์และการฟิชชิ่ง ไปจนถึงการโจมตีด้วยมัลแวร์จำนวนมาก แต่ผลกระทบของมันสามารถเกิดขึ้นได้ทั่วทั้งธุรกิจ เหตุการณ์เพียงครั้งเดียวอาจทำให้ข้อมูลสำคัญรั่วไหล ขัดขวางการดำเนินงานประจำวัน และบั่นทอนความไว้วางใจของลูกค้า
ดังนั้น ความปลอดภัยทางไซเบอร์จึงไม่ได้จำกัดอยู่แค่ฝ่ายไอที และการรับมือกับความเสี่ยงเหล่านี้จำเป็นต้องใช้เทคโนโลยีที่เหมาะสม การตระหนักรู้ด้านความปลอดภัยที่เข้มแข็ง และสุขอนามัยทางไซเบอร์ที่สม่ำเสมอซึ่งฝังอยู่ในทุกแนวทางการดำเนินธุรกิจ
ข้อแนะนำสำหรับธุรกิจขนาดเล็ก และขนาดกลาง
- ใช้โซลูชันเฉพาะทางที่เหมาะสมกับงบประมาณ ขนาด และความต้องการของอุตสาหกรรม ที่ป้องกันการโจมตีขั้นสูง เพื่อลดความเสี่ยงจากการสูญเสียที่เกิดจากเหตุการณ์ทางไซเบอร์
- ธุรกิจขนาดเล็กและขนาดกลางที่ต้องการความสามารถด้านความปลอดภัยขั้นสูงเพื่อรับมือกับภัยคุกคามที่หลากหลาย ควรพิจารณา Next Optimum โซลูชันนี้ให้การป้องกันหลักเพื่อช่วยป้องกันการโจมตีที่เปลี่ยนแปลงไป ตรวจจับภัยคุกคามตั้งแต่เนิ่นๆ ตรวจสอบเหตุการณ์ และตอบสนองก่อนที่จะลุกลามไปสู่ผลกระทบทางธุรกิจที่ร้ายแรงกว่า ด้วยโมดูลความปลอดภัยใหม่ ธุรกิจสามารถขยายการป้องกันนี้เพื่อจัดการกับความเสี่ยงเฉพาะด้าน เช่น ภัยคุกคามทางอีเมล ความเสี่ยงด้านความปลอดภัยของเวิร์กโหลด และระบบคลาวด์ และช่องโหว่ โมดูลความปลอดภัยประกอบด้วย การรับรู้ด้านความปลอดภัย ความปลอดภัยของอีเมล ความปลอดภัยของเวิร์กโหลด การค้นหาและวิเคราะห์ภัยคุกคาม และการจัดการช่องโหว่ ช่วยให้ธุรกิจสามารถเสริมความแข็งแกร่งในด้านเฉพาะโดยไม่ต้องออกแบบระบบรักษาความปลอดภัยที่มีอยู่ใหม่
- Small Office Security Premium เป็นโซลูชันที่ใช้งานง่าย ช่วยปกป้องอุปกรณ์เอ็นด์พอยต์จากภัยคุกคามขั้นสูง รวมถึงมัลแวร์ แรนซัมแวร์ และยังให้พนักงานเข้าถึงการฝึกอบรมด้านความปลอดภัยทางไซเบอร์ ทำให้เหมาะสำหรับธุรกิจขนาดเล็ก
- สร้างกระบวนการภายใน ใช้มาตรการควบคุมการเข้าถึงที่เข้มงวดสำหรับทรัพยากรขององค์กร และบริการคลาวด์ เพื่อให้ฝ่ายไอทีสามารถเพิกถอนสิทธิ์ทันทีเมื่อพนักงานออกจากงาน
- รักษาความปลอดภัยข้อมูล ผสานรวมขั้นตอนการสำรองข้อมูลประจำวันเข้ากับการดำเนินงาน เพื่อรักษาความปลอดภัยข้อมูลสำคัญจากเหตุฉุกเฉินและแรนซัมแวร์
- จัดการความเสี่ยงจากมนุษย์ สนับสนุนการควบคุมทางเทคนิคด้วยการฝึกอบรมอย่างต่อเนื่องเกี่ยวกับการท่องเว็บอย่างปลอดภัยและการจัดการพาสเวิร์ดที่ดี พร้อมทั้งกำหนดให้ฝ่ายไอทีอนุมัติซอฟต์แวร์ใหม่ทั้งหมด ช่วยให้พนักงานสร้างนิสัยด้านความปลอดภัยทางไซเบอร์ที่ยั่งยืนด้วยแพลตฟอร์ม Automated Security Awareness Platform ที่มีหลักสูตรออนไลน์แบบโต้ตอบ และแคมเปญฟิชชิงจำลอง
[1] การศึกษาโดยศูนย์วิจัยภายในของแคสเปอร์สกี้ได้ดำเนินการสัมภาษณ์ผู้ตอบแบบสอบถามจำนวน 1,800 คนทั่วโลกจาก 18 ประเทศ ได้แก่ บราซิล เม็กซิโก โคลอมเบีย ฝรั่งเศส เยอรมนี อิตาลี สเปน อินเดีย อินโดนีเซีย มาเลเซีย จีน ไทย เวียดนาม อียิปต์ แอฟริกาใต้ ซาอุดีอาระเบีย ตุรกี และรัสเซีย โดยในกลุ่มตัวอย่างทั้งหมดนี้ มีผู้ตอบแบบสอบถามจากภาคธุรกิจขนาดเล็กและขนาดกลาง (SMB) จำนวน 616 คน
ส่วนขยาย

* บทความเรื่องนี้น่าจะเป็นประโยชน์สำหรับการวิเคราะห์ในมุมมองที่น่าสนใจ
** เขียน: ชลัมพ์ ศุภวาที (บรรณาธิการ และผู้สื่อข่าว)
*** ขอขอบคุณภาพประกอบบางส่วนจาก N/A
สามารถกดติดตามข่าวสาร และบทความทางด้านเทคโนโลยีของเราได้ที่ www.facebook.com/itday.in.th