แคสเปอร์สกี้ (Kaspersky) เปิดโปงแคมเปญ APT ใหม่ของกลุ่มแฮกเกอร์ Lazarus พบยกระดับการโจมตีโดยใช้ AI ร่วมกับเทคโนโลยีเข้ารหัสแบบโพสต์ควอนตัม เพิ่มความซับซ้อน และยากต่อการตรวจจับ…
Kaspersky เตือนภัย! แฮกเกอร์ Lazarus ขยับใช้ AI ร่วมกับเข้ารหัสโพสต์ควอนตัม
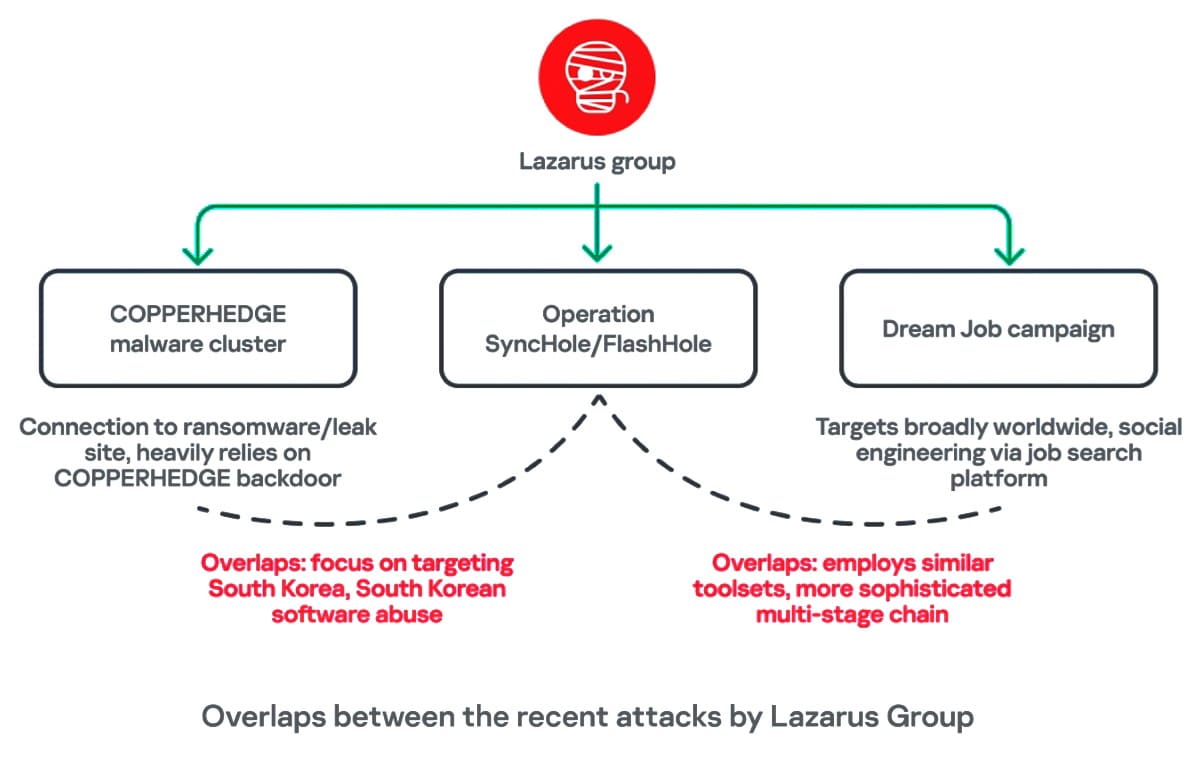
ทีมวิจัย และวิเคราะห์ระดับโลก (GReAT) ของ แคสเปอร์สกี้ ได้เปิดเผยผลการค้นพบเกี่ยวกับปฏิบัติการ FlashHole ซึ่งเป็นแคมเปญจารกรรมทางไซเบอร์ที่เชื่อว่าเป็นฝีมือของกลุ่ม APT ชื่อ Lazarus แคมเปญนี้เริ่มดำเนินการมาอย่างน้อยตั้งแต่เดือนกรกฎาคม 2025 และส่งผลกระทบต่อองค์กรอย่างน้อย 3 แห่ง ในเกาหลีใต้
ในภาคส่วนการก่อสร้าง ซอฟต์แวร์ และการผลิตอุปกรณ์สื่อสารแบบใช้สาย ผู้โจมตีใช้การโจมตีแบบสเปียร์ฟิชชิง การใช้ซอฟต์แวร์ CrossWeb EX ที่ถูกต้องตามกฎหมายในทางที่ผิด และติดตั้งมัลแวร์ที่อัปเดตแล้ว รวมถึงเครื่องมือที่ไม่เคยมีการบันทึกมาก่อน
ทั้งนี้ แคสเปอร์สกี้ ได้ค้นพบการโจมตีระลอกใหม่ที่เชื่อมโยงกับปฏิบัติการ SyncHole ของ Lazarus ซึ่งถูกค้นพบครั้งแรกเมื่อปีที่แล้ว ผู้โจมตีได้พัฒนาเครื่องมือ และเทคนิคทำให้แคมเปญมีความต่อเนื่อง และซับซ้อนมากขึ้น
ในงานประชุมสุดยอดนักวิเคราะห์ความปลอดภัย Security Analyst Summit ที่บาหลี ประเทศอินโดนีเซีย แคสเปอร์สกี้เปิดเผยว่าได้ค้นพบเว็บไซต์ GitHub Pages ที่เชื่อมโยงกับบัญชี GitHub ที่ใช้เป็นช่องทางควบคุม และสั่งการ (C2) บัญชีดังกล่าวถูกสร้างขึ้นในเดือนกันยายน 2025
โดยเริ่มแรกเป็นเว็บไซต์ที่แสดงประวัติการทำงานของนักพัฒนาอุปกรณ์เครือข่ายอาวุโส ซึ่งเป็นการล่อลวงที่สอดคล้องกับปฏิบัติการ DreamJob ซึ่งเป็นแคมเปญหางานที่เป็นเอกลักษณ์ของ Lazarus หน้าเว็บดังกล่าวมีรูปถ่ายที่สร้างโดย AI ของผู้หางาน
นักวิจัยของ แคสเปอร์สกี้ เชื่อว่าผู้โจมตีใช้ AI ในการปรับแต่งเว็บไซต์ปลอมให้เหมาะสมกับเป้าหมาย แคมเปญเริ่มต้นด้วยอีเมลฟิชชิงแบบเจาะจงเป้าหมายที่มีลิงก์ไปยังเว็บไซต์พอร์ตโฟลิโอ และประวัติการทำงานปลอมที่ปรับแต่งให้เหมาะกับเป้าหมายแต่ละราย
ผลการวิจัยแสดงให้เห็นถึงความเป็นไปได้สูงที่การเข้าชมเว็บไซต์ที่เป็นอันตรายจะเริ่มต้นกระบวนการติดเชื้อที่เกี่ยวข้องกับซอฟต์แวร์ CrossWeb EX ซึ่งเป็นปลั๊กอินรักษาความปลอดภัยและซอฟต์แวร์ตรวจสอบสิทธิ์เว็บที่ใช้กันอย่างแพร่หลายในเกาหลีใต้
กิจกรรมที่เป็นอันตรายอาจเกิดขึ้นได้จากช่องโหว่ที่อาจมีอยู่ในซอฟต์แวร์ CrossWeb EX ซึ่งอาจเป็นจุดเริ่มต้นในการเข้าถึงของผู้โจมตี ที่น่าสังเกตคือ ก่อนหน้านี้มีการเผยแพร่คำแนะนำด้านความปลอดภัยที่ยืนยันถึงการมีอยู่ของช่องโหว่ในซอฟต์แวร์รักษาความปลอดภัยทางการเงิน จากการวิเคราะห์อย่างละเอียด
นักวิจัยได้ระบุเพย์โหลดที่เป็นอันตรายหลายตัว และสร้างห่วงโซ่การติดเชื้อขึ้นใหม่ ซึ่งเผยให้เห็นกรอบการทำงานการส่งมอบมัลแวร์ที่ซับซ้อน และเทคนิคขั้นสูงในการปกปิดกิจกรรมที่เป็นอันตรายบนระบบเป้าหมาย
กลุ่มผู้โจมตีได้นำมัลแวร์เดิมที่มีอยู่มาอัปเดตใหม่ โดยใช้งานร่วมกับเครื่องมืออีกสองตัวที่ไม่เคยปรากฏมาก่อน คือ TouchHub และ ClientHub ส่วนประกอบเหล่านี้ทำหน้าที่ติดตั้งมัลแวร์เพิ่มเติม ดำเนินการคำสั่งบนคอมพิวเตอร์ที่ติดไวรัส และสื่อสารกับกลุ่มผู้โจมตี
โดยมีเป้าหมายสูงสุดคือการจารกรรมทางไซเบอร์ เครื่องมือใหม่ตัวหนึ่งมีรูปแบบย่อยที่ใช้ Dropbox ในการสื่อสารกับผู้ควบคุม นอกจากนี้ ในปฏิบัติการดังกล่าวยังมีการใช้ LPEClient เวอร์ชันอัปเดต ซึ่งเป็นเครื่องมือที่กลุ่ม Lazarus ใช้มาอย่างยาวนานสำหรับรวบรวมข้อมูลเกี่ยวกับคอมพิวเตอร์ที่ติดไวรัส และส่งมัลแวร์เพิ่มเติมเข้าไป
โดย LPEClient เวอร์ชันใหม่นี้จะรวบรวมรายละเอียดเกี่ยวกับซอฟต์แวร์ความปลอดภัยที่ติดตั้งอยู่ ระบบป้องกันความปลอดภัยของ Windows และลักษณะเฉพาะอื่น ๆ ของระบบ จากนั้นจะทำการบีบอัด และเข้ารหัสข้อมูลดังกล่าวก่อนส่งไปยังกลุ่มผู้โจมตี
LPEClient เวอร์ชันอัปเดตนี้ยังใช้ ML-KEM-1024 ซึ่งเป็นกลไกการเข้ารหัสลับยุคหลังควอนตัม (post-quantum cryptography) ที่ออกแบบมาเพื่อปกป้องการสื่อสารจากการโจมตีที่อาจเกิดขึ้นโดยคอมพิวเตอร์ควอนตัมในอนาคต โดยจะใช้กลไกนี้ในการสร้างการเชื่อมต่อที่เข้ารหัสกับเซิร์ฟเวอร์ของผู้โจมตี ก่อนที่จะดาวน์โหลด
และเรียกใช้งานมัลแวร์เพิ่มเติมโดยตรงในหน่วยความจำ นอกจากนี้ เพื่อหลีกเลี่ยงการตรวจจับ มันยังพยายามหลบเลี่ยงการตรวจสอบความปลอดภัยด้วยการปรับเปลี่ยนการตั้งค่าการป้องกันหน่วยความจำ และปิดการทำงานของกลไกตรวจสอบที่เครื่องมือรักษาความปลอดภัยใช้สำหรับตรวจจับกิจกรรมที่น่าสงสัยภายในระบบอีกด้วย
โซจุน ริว นักวิจัยด้านความปลอดภัยอาวุโส ทีมวิจัย และวิเคราะห์ระดับโลก (GReAT) แคสเปอร์สกี้ กล่าวว่า กลุ่ม Lazarus ได้ขยายขอบเขตการปฏิบัติการอย่างต่อเนื่อง โดยเปิดตัวแคมเปญใหม่ ๆ พร้อมทั้งนำเครื่องมือใหม่มาใช้และปรับปรุงเครื่องมือเดิมที่มีอยู่ให้ตอบโจทย์ความต้องการของกลุ่ม
จากการวิเคราะห์ปฏิบัติการ Operation FlashHole ประกอบกับหลักฐานจากการสืบสวนก่อนหน้านี้ ชี้ให้เห็นว่ากลุ่มนี้ได้นำ AI มารวมในกลยุทธ์ที่ใช้มาอย่างยาวนาน ซึ่งเป็นแนวทางเดียวกับที่พบในกลุ่มผู้โจมตีอื่น ๆ ที่มีความเชื่อมโยงกับ Lazarus สิ่งที่น่าจับตามองเป็นพิเศษคือการที่ Lazarus นำเทคโนโลยีการเข้ารหัสลับ
ที่ออกแบบมาเพื่อรับมือกับภัยคุกคามจากคอมพิวเตอร์ควอนตัมในอนาคตมาใช้งาน โดยจากการตรวจสอบพบว่ามีการนำมาใช้ตั้งแต่ช่วงเดือนกันยายน 2024 เป็นอย่างน้อย ซึ่งแสดงให้เห็นว่า Lazarus ใช้เทคโนโลยีนี้เพื่อปกป้องการสื่อสารของมัลแวร์มานานกว่าหนึ่งปีก่อนที่จะมีการเปิดเผยข้อมูล
สามารถอ่านรายงานฉบับเต็มได้ที่ Securelist.com
แนวทางปฏิบัติที่ดีที่สุด เพื่อป้องกันการโจมตีจากกลุ่ม Lazarus และแคมเปญต่าง ๆ อย่าง Operation FlashHole ที่องค์กรควรปฏิบัติตาม
- ฝึกอบรมพนักงานให้สามารถตรวจจับความพยายามในการโจมตีด้วยฟิชชิงแบบเจาะจงเป้าหมายได้ โดยให้ตรวจสอบอีเมลหรือลิงก์ที่ไม่คาดคิด แม้ว่าลิงก์เหล่านั้นจะนำไปสู่เว็บไซต์ที่ดูเป็นมืออาชีพ และน่าเชื่อถือก็ตาม พร้อมทั้งรายงานข้อความที่น่าสงสัยให้ทีมรักษาความปลอดภัยทราบ
- อัปเดตซอฟต์แวร์ และติดตั้งแพตช์ความปลอดภัยอย่างสม่ำเสมอ รวมถึงประเมินช่องโหว่ในแอปพลิเคชันที่สำคัญต่อธุรกิจ และปิดการใช้งานส่วนประกอบที่ไม่จำเป็น เพื่อลดความเสี่ยงจากการถูกโจมตีผ่านช่องโหว่เหล่านั้น
- จำกัดสิทธิ์การเข้าถึงของผู้ใช้งาน และคอยตรวจสอบการเชื่อมต่อไปยังบริการคลาวด์ต่าง ๆ ที่อาจถูกนำไปใช้ในทางที่ผิดเพื่อเป็นช่องทางในการควบคุม และสั่งการของผู้โจมตี
- เพื่อปกป้ององค์กรจากภัยคุกคามหลากหลายรูปแบบ รวมถึงเครื่องมือที่ใช้ใน Operation FlashHole องค์กรสามารถเลือกใช้โซลูชันในกลุ่มผลิตภัณฑ์ Next ซึ่งให้การป้องกันแบบเรียลไทม์ การมองเห็นภัยคุกคาม รวมถึงความสามารถในการตรวจสอบและตอบสนองต่อเหตุการณ์ผ่านระบบ EDR และ XDR โดยรองรับองค์กรทุกขนาดและทุกอุตสาหกรรม องค์กรสามารถเลือกระดับผลิตภัณฑ์ที่เหมาะสมกับความต้องการ และทรัพยากรที่มีอยู่ และสามารถปรับเปลี่ยนระดับผลิตภัณฑ์ได้ง่ายหากความต้องการด้านความปลอดภัยทางไซเบอร์เปลี่ยนแปลงไป
- ใช้บริการด้านความปลอดภัยแบบมีการจัดการจากแคสเปอร์สกี้ เช่น บริการประเมินการถูกบุกรุก (Compromise Assessment), บริการตรวจจับ และตอบสนองต่อภัยคุกคาม (Managed Detection and Response – MDR) และ/หรือบริการตอบสนองต่อเหตุการณ์ภัยคุกคาม (Incident Response) ซึ่งครอบคลุมวงจรการจัดการเหตุการณ์ทั้งหมด ตั้งแต่การระบุภัยคุกคาม ไปจนถึงการป้องกันอย่างต่อเนื่อง และการแก้ไขปัญหา บริการเหล่านี้ช่วยป้องกันการโจมตีที่ตรวจจับได้ยาก ช่วยตรวจสอบเหตุการณ์ที่เกิดขึ้น และมอบความเชี่ยวชาญเพิ่มเติมในกรณีที่องค์กรขาดบุคลากรด้านความปลอดภัยทางไซเบอร์
- มอบเครื่องมือที่ช่วยให้ผู้เชี่ยวชาญด้านความปลอดภัยสารสนเทศสามารถมองเห็นภัยคุกคามทางไซเบอร์ที่มุ่งเป้ามายังองค์กรได้อย่างเจาะลึก โดย Threat Intelligence จะให้ข้อมูลที่ครบถ้วน และมีประโยชน์ตลอดวงจรการจัดการเหตุการณ์ ช่วยให้สามารถระบุความเสี่ยงทางไซเบอร์ได้อย่างทันท่วงที
ส่วนขยาย

* บทความเรื่องนี้น่าจะเป็นประโยชน์สำหรับการวิเคราะห์ในมุมมองที่น่าสนใจ
** เขียน: ชลัมพ์ ศุภวาที (บรรณาธิการ และผู้สื่อข่าว)
*** ขอขอบคุณภาพประกอบบางส่วนจาก N/A
สามารถกดติดตามข่าวสาร และบทความทางด้านเทคโนโลยีของเราได้ที่ www.facebook.com/itday.in.th