

ไอบีเอ็ม (IBM) เผยกลยุทธ์ Data Resilience ทางรอดองค์กรยุคใหม่ ก้าวข้ามภัยแรนซัมแวร์ และการโจมตีทางไซเบอร์ ปกป้องข้อมูลสำคัญ และฟื้นฟูระบบได้รวดเร็ว…
ก้าวข้ามภัยแรนซัมแวร์ยุคใหม่! รับมือภัยไซเบอร์ด้วย Data Resilience จาก IBM Storage
เมื่อ “การป้องกัน” เพียงอย่างเดียวไม่เพียงพอสำหรับภัยคุกคามยุคใหม่ ในโลกที่ภัยไซเบอร์กลายเป็นหนึ่งในความเสี่ยงสำคัญที่ทุกองค์กรต้องเผชิญ การมีระบบรักษาความปลอดภัยเพื่อป้องกันการโจมตีอาจไม่เพียงพออีกต่อไป เพราะแม้องค์กรจะมีระบบ Security, Backup และ Disaster Recovery
แต่หากไม่สามารถตรวจจับความผิดปกติได้อย่างรวดเร็ว หรือไม่สามารถระบุข้อมูลที่เชื่อถือได้สำหรับการกู้คืน ธุรกิจก็ยังอาจต้องเผชิญกับการหยุดชะงักเป็นเวลานาน ความท้าทายจึงไม่ได้อยู่เพียงที่ว่า “จะป้องกันการโจมตีได้ หรือไม่” แต่รวมถึงคำถามสำคัญว่า เมื่อการโจมตีสามารถหลุดรอดเข้ามาได้ องค์กรจะตรวจจับได้เร็วแค่ไหน ปกป้องข้อมูลสำคัญอย่างไร และจะนำระบบกลับมาให้ธุรกิจเดินหน้าต่อได้เร็วเพียงใด
นี่คือเหตุผลที่แนวคิด Data Resilience เข้ามามีบทบาทสำคัญ โดยมุ่งสร้างความสามารถตั้งแต่การตรวจจับภัยคุกคาม การปกป้องข้อมูล ไปจนถึงการกู้คืนข้อมูลที่เชื่อถือได้ เพื่อให้องค์กรสามารถลดผลกระทบจากเหตุการณ์ไซเบอร์ และกลับมาดำเนินธุรกิจได้อย่างรวดเร็ว
Data Resilience : อีกชั้นของการป้องกันที่องค์กรไม่ควรมองข้าม
Cyber Security และ Data Protection ยังคงเป็นองค์ประกอบสำคัญของการรักษาความปลอดภัย แต่แต่ละส่วนมีบทบาทที่แตกต่างกัน ระบบ Cyber Security เช่น SIEM และ SOAR ช่วยรวบรวมข้อมูลเหตุการณ์ ตรวจจับพฤติกรรมที่น่าสงสัย และสนับสนุนการตอบสนองต่อภัยคุกคาม
ขณะที่ Data Protection และ Disaster Recovery ช่วยให้องค์กรสามารถสำรอง และกู้คืนข้อมูลเมื่อเกิดความเสียหาย หรือเหตุขัดข้อง แต่สำหรับภัยอย่าง Ransomware สิ่งสำคัญไม่ได้มีเพียงการมีสำเนาข้อมูลเท่านั้น องค์กรยังต้องสามารถตรวจจับความผิดปกติของข้อมูล
สร้างจุดกู้คืนที่เชื่อถือได้ และกู้คืนข้อมูลกลับมาใช้งานโดยลดความเสี่ยงจากข้อมูลที่ถูกโจมตี Data Resilience จึงเข้ามาเสริมความสามารถเหล่านี้ให้ทำงานร่วมกันเป็นแนวทางเดียว ตั้งแต่ Detect, Protect ไปจนถึง Recover เพื่อเพิ่มความพร้อมของธุรกิจเมื่อเกิดเหตุการณ์ที่ไม่คาดคิด
จาก NIST Cybersecurity Framework สู่ Data Resilience
แนวทางการรับมือภัยไซเบอร์สามารถอ้างอิงกรอบ NIST Cybersecurity Framework (CSF) 2.0 ซึ่งประกอบด้วย 6 ฟังก์ชัน ได้แก่ Govern, Identify, Protect, Detect, Respond และ Recover กรอบดังกล่าวช่วยให้องค์กรมอง Cybersecurity อย่างเป็นระบบ ตั้งแต่การกำกับดูแลความเสี่ยง การระบุทรัพย์สินสำคัญ การป้องกัน การตรวจจับ การตอบสนอง ไปจนถึงการกู้คืน
สำหรับมุมมองด้าน Data Resilience ของ ไอบีเอ็ม สทอเรจ สามารถนำแนวคิดดังกล่าวมาประยุกต์เป็นขีดความสามารถหลัก 5 ด้าน ได้แก่
- Foundational Security & Data Protection : วางรากฐานด้านความปลอดภัย และการปกป้องข้อมูล
- Secure Immutability : สร้างสำเนาข้อมูลที่ไม่สามารถแก้ไขหรือลบได้ เพื่อใช้เป็นจุดกู้คืนที่เชื่อถือได้
- Discovery : ตรวจจับความผิดปกติ และค้นหาข้อมูลหรือ Workload ที่อาจได้รับผลกระทบ
- Recovery : กู้คืนข้อมูลและระบบสำคัญกลับมาใช้งานได้อย่างรวดเร็ว
- Automation : เชื่อมโยงข้อมูลจากระบบ Storage และ Security เพื่อช่วยลดความซับซ้อนและเร่งกระบวนการตอบสนอง
แนวคิดนี้ไม่ได้หมายความว่าเป็นการแทนที่ระบบ Cyber Security หรือ Disaster Recovery ที่องค์กรมีอยู่เดิม แต่เป็นการเพิ่มความสามารถด้าน Resilience ให้ทำงานร่วมกับระบบเหล่านั้นได้อย่างมีประสิทธิภาพมากขึ้น
IBM FlashSystem : รากฐานของ Cyber Resilience ที่ระดับ Storage
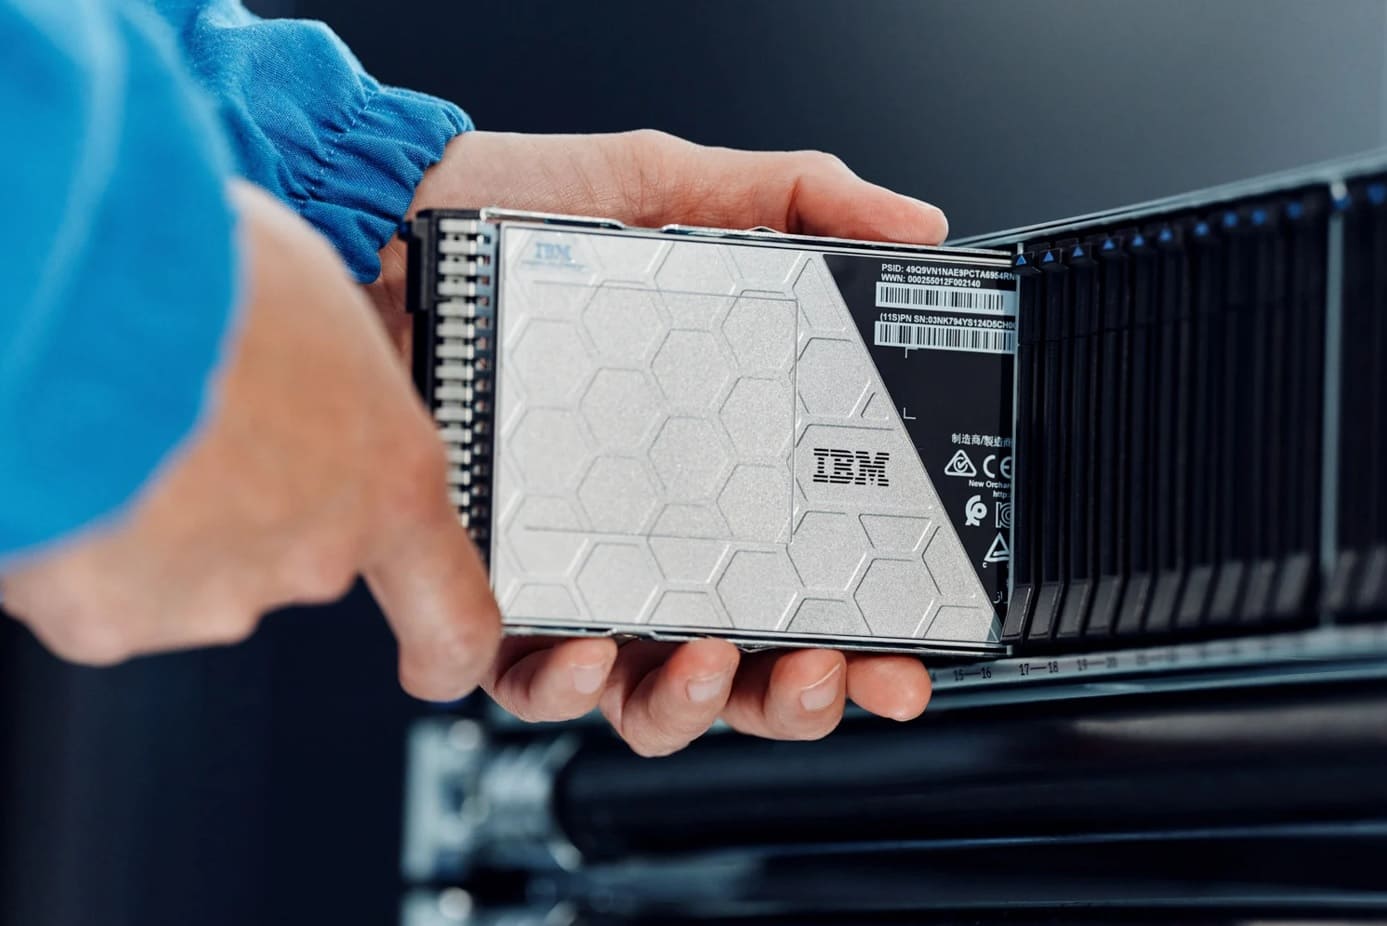
หัวใจสำคัญของแนวทางนี้คือ ไอบีเอ็ม “Storage FlashSystem” ซึ่งออกแบบให้ความสามารถด้านประสิทธิภาพ ความพร้อมใช้งาน การปกป้องข้อมูล และ Cyber Resilience ทำงานอยู่บนแพลตฟอร์มเดียวกันหนึ่งในความแตกต่างสำคัญของ FlashSystem คือ IBM FlashCore Module (FCM)
เทคโนโลยี Storage ที่ผสานความสามารถด้านการประมวลผล และ Machine Learning เข้าไว้ในระดับ Storage โดยสามารถวิเคราะห์สถิติจาก I/O อย่างต่อเนื่องเพื่อค้นหาพฤติกรรมที่ผิดปกติ ซึ่งอาจบ่งชี้ถึงภัยคุกคามอย่าง Ransomware ได้
ตรวจจับ Ransomware ได้ภายใน 60 วินาที*
การตรวจจับภัยคุกคามที่ระดับ Storage ช่วยให้องค์กรมีข้อมูลอีกมุมหนึ่งที่เสริมการทำงานของระบบ Security ที่มีอยู่เดิม โดย ไอบีเอ็ม ระบุว่า FlashSystem สามารถตรวจจับความผิดปกติ เช่น Ransomware ได้ภายในเวลาไม่ถึง 60 วินาที จากการใช้ Machine Learning วิเคราะห์รูปแบบข้อมูล
*การตรวจจับภายใน 60 วินาทีเป็นไปตามเงื่อนไข ขอบเขต การกำหนดค่า และข้อกำหนดที่ ไอบีเอ็ม ระบุ
เมื่อระบบตรวจพบพฤติกรรมผิดปกติ ข้อมูลดังกล่าวสามารถถูกส่งต่อไปยัง ไอบีเอ็ม “Storage Insights” เพื่อสร้าง Alert ให้ทีม IT และ Security รับทราบและดำเนินการต่อได้ โดยความสามารถด้าน Ransomware Threat Detection ของ FlashSystem ทำงานร่วมกับ Storage Insights เพื่อช่วยเพิ่มการมองเห็นภัยคุกคามจากระดับ Storage
ปกป้องข้อมูลด้วย Immutable Recovery Point
การตรวจจับเพียงอย่างเดียวไม่เพียงพอ หากไม่มีข้อมูลที่เชื่อถือได้สำหรับการกู้คืน FlashSystem จึงมี Safeguarded Copy ซึ่งช่วยสร้าง Point-in-Time Copy ที่ไม่สามารถแก้ไข หรือลบได้จากความผิดพลาดของผู้ใช้ การกระทำที่เป็นอันตราย หรือ Ransomware ทำให้สามารถเก็บ Recovery Point ที่เชื่อถือได้ไว้สำหรับใช้เมื่อเกิดเหตุการณ์
แนวคิดสำคัญคือการสร้างสำเนาที่มีความยืดหยุ่นต่อการโจมตี และแยกออกจากข้อมูล Production ในเชิงตรรกะ เพื่อช่วยลดความเสี่ยงที่ Recovery Point จะถูกโจมตีไปพร้อมกับข้อมูลหลัก ด้วยการผสาน Ransomware Threat Detection + Safeguarded Copy ตัว FlashSystem จึงช่วยให้องค์กรสามารถตรวจจับความผิดปกติได้เร็วขึ้น พร้อมมี Recovery Point ที่เชื่อถือได้สำหรับการกู้คืน
กู้คืนอย่างปลอดภัยก่อนนำข้อมูลกลับมาใช้งาน
เมื่อเกิดเหตุการณ์ Ransomware การกู้คืนไม่ได้หมายถึงเพียงการนำข้อมูลสำรองกลับมาเท่านั้น แต่ต้องมั่นใจด้วยว่าข้อมูลที่กำลังจะนำกลับมาใช้งานนั้นเป็นข้อมูลที่เชื่อถือได้ แนวทาง Cyber Resilience จึงสามารถใช้ Secure Recovery Environment เป็นพื้นที่สำหรับกู้คืนและตรวจสอบข้อมูล
โดยแยกออกจาก Production ด้วยแนวคิด Secure Operational Air Gap ก่อนนำข้อมูลไปตรวจสอบ วิเคราะห์ และยืนยันความถูกต้อง จากนั้นจึงนำข้อมูลที่ผ่านการตรวจสอบแล้วกลับเข้าสู่ระบบ Production
สถาปัตยกรรมลักษณะนี้ช่วยให้องค์กรสามารถแยกกระบวนการ Recovery ออกจากสภาพแวดล้อม
ที่อาจได้รับผลกระทบ และสร้างขั้นตอนสำหรับการตรวจสอบข้อมูลก่อนนำกลับมาใช้งานจริง โดยแนวคิด Logical Air Gap และ Safeguarded Copy เป็นส่วนหนึ่งของแนวทาง Cyber Resilience ที่ ไอบีเอ็ม ใช้กับ FlashSystem
สำหรับการกู้คืนจาก Immutable Snapshot นั้น ไอบีเอ็ม ยังมี Cyber Recovery Guarantee ที่ระบุการกู้คืนข้อมูลจาก Safeguarded Copy ภายใน 60 วินาที หรือน้อยกว่า ภายใต้เงื่อนไขที่กำหนด โดยเป็นการกู้คืนบน Local Array กลับมาให้ Operating System หรือ Application สามารถใช้งานได้
FlashSystem : จุดเด่นที่ออกแบบมาเพื่อความยืดหยุ่นของข้อมูล
ไอบีเอ็ม FlashSystem 5600, 7600 และ 9600 รองรับ Workload ตั้งแต่ระบบงานแบบ Mixed Workloads และ OLTP ไปจนถึงระบบงานที่มีความสำคัญสูง โดยใช้ ไอบีเอ็ม “FlashCore Module” เพื่อเพิ่มทั้งประสิทธิภาพ และความสามารถด้าน Data Resilience ทั้งนี้ความสามารถสำคัญที่ช่วยเสริม Cyber Resilience ประกอบด้วย
- AI–driven Ransomware Threat Detection : ตรวจจับพฤติกรรมข้อมูลผิดปกติที่ระดับ Storage
- Safeguarded Copy : สร้าง Immutable Recovery Point ที่ไม่สามารถแก้ไข หรือลบได้
- Rapid Recovery : ช่วยลดเวลาในการนำข้อมูลกลับมาใช้งาน
- High Availability และ Non–Disruptive Operations : ช่วยลดผลกระทบต่อการดำเนินงาน
- Data Reduction : ช่วยเพิ่มประสิทธิภาพการใช้พื้นที่จัดเก็บข้อมูล
- Data Encryption และ Secure Data Deletion : เพื่อเสริมการปกป้องข้อมูลตลอดวงจรชีวิต
- รองรับมาตรฐาน Post–Quantum Cryptography (PQC) ของ NIST : เพื่อเตรียมความพร้อมต่อความเสี่ยงด้านการเข้ารหัสในอนาคต
นอกจากความสามารถภายใน FlashSystem แล้ว ยังสามารถทำงานร่วมกับระบบ และ Ecosystem ที่องค์กรใช้งานอยู่เดิม ไม่ว่าจะเป็น Database, Virtualization, Cybersecurity, Backup & Recovery และ Infrastructure Management ช่วยให้องค์กรสามารถยกระดับ Cyber Resilience โดยไม่จำเป็นต้องแยกระบบ Storage ออกจากสภาพแวดล้อม IT เดิม
เสริมความสามารถด้วย ไอบีเอ็ม “Storage Defender” และ AI
เมื่อ FlashSystem ทำหน้าที่เป็นรากฐานด้าน Resilient Storage แล้ว องค์กรสามารถต่อยอดด้วย ไอบีเอ็ม “Storage Defender” เพื่อเพิ่มความสามารถด้าน Data Resilience ในภาพรวม โดยช่วยเชื่อมโยงการค้นหาภัยคุกคาม การจัดการข้อมูลที่ได้รับการปกป้อง และ Automation เข้าด้วยกัน
ขณะเดียวกัน ไอบีเอ็ม “Storage Insights Pro” ช่วยเพิ่ม Visibility และ Analytics สำหรับสภาพแวดล้อม Storage พร้อมรับ Alert จากความสามารถด้าน Ransomware Threat Detection ของ FlashSystem เพื่อช่วยให้ทีม IT มองเห็นสถานการณ์และดำเนินการได้รวดเร็วยิ่งขึ้น
และในทิศทางของ Intelligent Storage ความสามารถด้าน FlashSystem.ai จะเข้ามาเสริมการบริหารจัดการด้วย AI เพื่อช่วยเพิ่มความอัจฉริยะในการทำงานของระบบ Storage และสนับสนุนการดำเนินงานด้าน Cyber และ Operational Resilience
ผลลัพธ์ที่วัดได้ : จากการป้องกันสู่การฟื้นตัวอย่างรวดเร็ว
Cyber Resilience ไม่ได้วัดจากความสามารถในการป้องกันการโจมตีเพียงอย่างเดียว แต่ควรวัดจากความสามารถขององค์กรในการตรวจจับ ตอบสนอง และกลับมาดำเนินธุรกิจได้อย่างรวดเร็ว ไอบีเอ็ม “FlashSystem” จึงนำเสนอแนวทางที่ครอบคลุมตั้งแต่
- Detect : ตรวจจับพฤติกรรม Ransomware ที่ระดับ Storage ได้ภายในเวลาที่รวดเร็ว
- Protect : สร้าง Immutable Recovery Point ด้วย Safeguarded Copy
- Recover : กู้คืนข้อมูลจาก Recovery Point ที่เชื่อถือได้ และนำกลับมาใช้งานได้อย่างรวดเร็ว
- Operate : ทำงานร่วมกับ Security, Backup, Virtualization และระบบ IT ที่มีอยู่เดิม
ผลลัพธ์คือการช่วยให้องค์กรลดระยะเวลาตั้งแต่การตรวจพบเหตุการณ์ไปจนถึงการกลับมาให้บริการ ลดความเสี่ยงจาก Business Disruption และเพิ่มความมั่นใจว่าข้อมูลสำคัญจะยังมี Recovery Point ที่เชื่อถือได้เมื่อเกิดเหตุการณ์ Ransomware
เมื่อการโจมตีหลีกเลี่ยงไม่ได้ ความสามารถในการฟื้นตัวจึงสำคัญ
ในยุคที่ภัยไซเบอร์มีความซับซ้อนและเปลี่ยนแปลงอย่างต่อเนื่อง คำถามสำคัญจึงไม่ได้มีเพียงว่า “องค์กรจะสามารถป้องกันการโจมตีได้หรือไม่” แต่รวมถึง “หากการโจมตีเกิดขึ้น องค์กรจะตรวจจับได้เร็วแค่ไหน และจะกลับมาดำเนินธุรกิจได้เร็วเพียงใด”
การสร้าง Cyber Resilience จึงต้องมองไกลกว่าการป้องกัน โดยผสานความสามารถด้าน Detection, Data Protection, Immutable Recovery และ Rapid Recovery เข้าด้วยกัน
ไอบีเอ็ม “FlashSystem” นำเสนอรากฐานด้าน Resilient Storage ที่ผสานความสามารถด้านประสิทธิภาพ ความพร้อมใช้งาน การตรวจจับภัยคุกคาม และการกู้คืนข้อมูลไว้ในแพลตฟอร์มเดียว พร้อมสามารถทำงานร่วมกับระบบ Security และ IT Ecosystem ที่องค์กรใช้งานอยู่เดิม
เพราะในวันที่การโจมตีเกิดขึ้นจริง สิ่งที่องค์กรต้องการไม่ใช่เพียง “การป้องกันที่แข็งแกร่ง” แต่คือ ข้อมูลที่เชื่อถือได้ ระบบที่พร้อมกู้คืน และความสามารถในการทำให้ธุรกิจเดินหน้าต่อได้
ส่วนขยาย

* บทความเรื่องนี้น่าจะเป็นประโยชน์สำหรับการวิเคราะห์ในมุมมองที่น่าสนใจ
** เขียน: ชลัมพ์ ศุภวาที (บรรณาธิการ และผู้สื่อข่าว)
*** ขอขอบคุณภาพประกอบบางส่วนจาก N/A
สามารถกดติดตามข่าวสาร และบทความทางด้านเทคโนโลยีของเราได้ที่ www.facebook.com/itday.in.th







 เผยกลยุทธ์ Data Resilience ทางรอดองค์กรยุคใหม่ ก้าวข้ามการโจมตีทางไซเบอร์ ปกป้องข้อมูลสำคัญ และฟื้นฟูระบบได้รวดเร็ว)