

อีซี่ เน็ต (EasyNet) ถอดบทเรียนวิกฤตข้อมูลรั่วไหล ชี้ Data Security ไม่ใช่แค่เรื่อง IT อีกต่อไป พร้อมแนะผู้ประกอบการไทยยกระดับความปลอดภัยไซเบอร์สู้ภัยสแกมเมอร์ปี 2569…
EasyNet ชี้ Data Security ไม่ใช่แค่เรื่อง IT แนะผู้ประกอบการยกระดับปราการไซเบอร์สู้สแกมเมอร์ ปี 2569
อีซี่ เน็ต (ไทยแลนด์) เปิดมุมมองผู้เชี่ยวชาญด้านระบบเครือข่าย และไอที เจาะลึกวิกฤตข้อมูลส่วนบุคคลรั่วไหลในองค์กรไทย พร้อมชี้พฤติกรรมภัยคุกคามยุคใหม่ที่ไม่ใช่เรื่องของฝ่าย IT เพียงลำพัง เร่งเดินหน้ายกระดับโซลูชันระบบเครือข่ายความปลอดภัยสูงมาตรฐานสากล ISO 27001
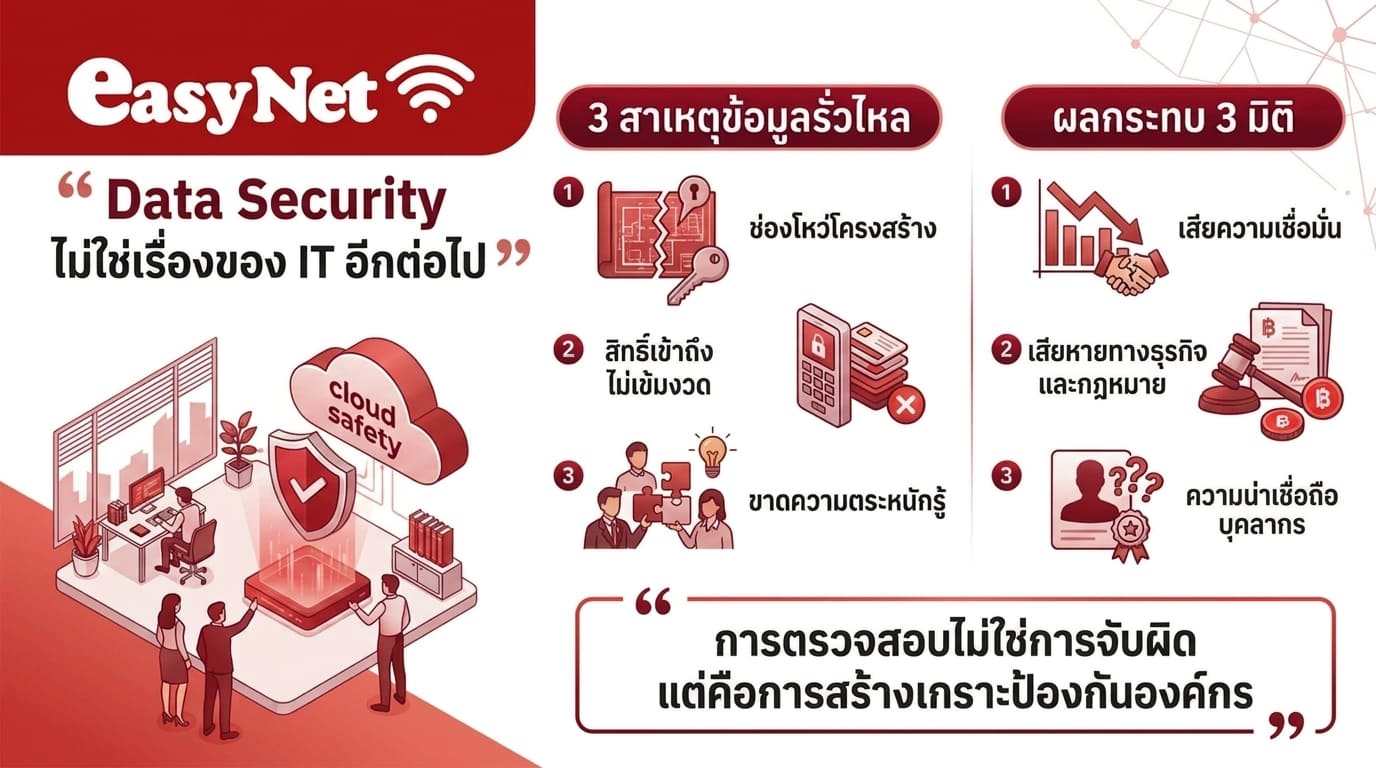
ช่วยผู้ประกอบการทุกขนาดปกป้องทรัพย์สินดิจิทัล และสร้างความเชื่อมั่นให้ภาคธุรกิจอย่างยั่งยืน จากกรณีข่าวการรั่วไหลของข้อมูลส่วนบุคคล (PDPA) บนระบบอินเทอร์เน็ตที่เกิดขึ้นบ่อยครั้ง อีซี่ เน็ต (ไทยแลนด์) วิเคราะห์ 3 สาเหตุหลักที่ทำให้เกิดรอยรั่วซึมในระบบไอทีระดับองค์กร ประกอบด้วย
- ช่องโหว่การออกแบบโครงสร้าง (Vulnerable Infrastructure Design) : เน้นความเร็วในการขยายระบบ แต่ขาดการวางรากฐานโครงสร้างความปลอดภัย (Security Architecture) ที่รัดกุมตั้งแต่วันแรก
- สิทธิ์การเข้าถึงขาดความเข้มงวด (Weak Access Control) : ขาดระบบยืนยันตัวตน และการจำกัดสิทธิ์ที่ชัดเจน ส่งผลให้มีการเข้าถึงฐานข้อมูลเกินความจำเป็น
- ความรู้ถูกจำกัดเฉพาะกลุ่ม (Data & Knowledge Silos) : ความตระหนักรู้เรื่อง Cyber Security และ PDPA ถูกมองว่าเป็นหน้าที่ของฝ่าย IT ฝ่ายเดียว พนักงานทั่วไปจึงขาดความเข้าใจ และตกเป็นเหยื่อของการ Phishing ได้ง่าย
เตือน SMEs 10 คน ขึ้นไปคือเป้าหมาย! ย้ำระบบตรวจสอบไม่ใช่การจับผิด แต่คือการป้องกัน
อีซี่ เน็ต (ไทยแลนด์) เผยข้อคิดสำคัญสำหรับผู้ประกอบการขนาดเล็กที่มีพนักงานตั้งแต่ 10 ท่านขึ้นไป ที่เชื่อมต่ออินเทอร์เน็ตในสถานที่และเวลาเดียวกัน ซึ่งมักตกเป็นเป้าหมายของภัยไซเบอร์โดยไม่รู้ตัว การติดตั้งระบบยืนยันตัวตนที่ตรวจสอบได้ (Traceable Authentication) จะช่วยให้องค์กรเห็นภาพรวมการใช้งานเครือข่ายทั้งหมด
“สิ่งนี้ไม่ใช่การจับผิดพนักงาน แต่คือการสร้างเกราะป้องกันทรัพย์สินทางปัญญา และเทคโนโลยีขององค์กร“
เหตุการณ์ข้อมูลรั่วไหลไม่ได้สร้างความเสียหายเพียงแค่ค่าปรับทางการเงินตามกฎหมาย PDPA แต่ส่งผลกระทบสะเทือนถึง 3 มิติ
- ความเชื่อมั่นดิ่งลงฉับพลัน : ลูกค้า และคู่ค้าเกิดความคลางแคลงใจ เสี่ยงย้ายไปหาคู่แข่ง และแบรนด์ต้องเสียเวลาหลายปีในการฟื้นคืนความน่าเชื่อถือ
- ความเสียหายทางธุรกิจ และกฎหมาย : เสียค่าใช้จ่ายสูงในการกู้คืนระบบ และชดเชยผู้เสียหาย รวมถึงส่งผลต่อมูลค่าทางธุรกิจอย่างมีนัยสำคัญ
- ความน่าเชื่อถือบุคลากรถูกตั้งคำถาม : ความผิดพลาดเล็ก ๆ จาก Human Error เช่น การคลิกลิงก์ Phishing อาจกลายเป็นช่องทางให้ภัยร้ายแรงอย่าง Ransomware เข้าถึงระบบ
ชูความพร้อม ISO/IEC 27001 การันตีความปลอดภัยสูงสุด มุ่งเป้าปี 2569
เพื่อต้านทานเทรนด์ภัยคุกคามจากกลุ่มสแกมเมอร์ ที่ใช้เทคโนโลยีซับซ้อนขึ้น อีซี่ เน็ต (ไทยแลนด์) ชูนวัตกรรม Enterprise-Grade Security ป้องกันรอยรั่วครอบคลุมทุกมิติ
- มาตรฐานสากลการันตี : คว้ามาตรฐาน ISO 9001:2015 และ ISO/IEC 27001 ต่อเนื่องเกิน 4 ปี การันตีความปลอดภัยข้อมูลระดับสูงสุด
- การเข้ารหัสรัดกุม (Data Encryption) : ป้องกันการดักฟังข้อมูล (Man-in-the-Middle) ทั้ง Data in Transit และ Data at Rest ด้วยเทคโนโลยี WPA2-Enterprise และ RADIUS Authentication
- ระบบป้องกันเครือข่ายขั้นสูง : ติดตั้ง Enterprise Firewall และระบบ IDS/IPS ตรวจจับพฤติกรรมผิดปกติ ปกป้องการโจมตีแบบ DDoS, Port Scanning และ IP Spoofing
- ยึดมั่นข้อกฎหมาย PDPA : กำหนดสิทธิ์การเข้าถึงข้อมูลรัดกุม การเรียกดูข้อมูลสำคัญต้องใช้เอกสารทางการเท่านั้น พร้อมจัดทำ Pen-Test และซ้อมแผนรับมือภัยคุกคาม (Incident Response Plan) สม่ำเสมอ
อีซี่ เน็ต (ไทยแลนด์) มุ่งหวังว่าการผนึกกำลังร่วมมือกันระหว่างภาครัฐ และภาคเอกชนในการแชร์องค์ความรู้ จะช่วยยกระดับภูมิคุ้มกันไซเบอร์แก่ผู้ประกอบการไทยได้อย่างยั่งยืน พร้อมปักธงเป้าหมายสูงสุดในปี 2569 ในการเป็นผู้นำด้าน IT Infrastructure & Cyber Security ที่ทุกองค์กรไว้วางใจในการปกป้องข้อมูล และความเป็นส่วนตัวสูงสุด
ส่วนขยาย

* บทความเรื่องนี้น่าจะเป็นประโยชน์สำหรับการวิเคราะห์ในมุมมองที่น่าสนใจ
** เขียน: ชลัมพ์ ศุภวาที (บรรณาธิการ และผู้สื่อข่าว)
*** ขอขอบคุณภาพประกอบบางส่วนจาก N/A
สามารถกดติดตามข่าวสาร และบทความทางด้านเทคโนโลยีของเราได้ที่ www.facebook.com/itday.in.th





 ชี้ Data Security ไม่ใช่แค่เรื่อง IT พร้อมแนะผู้ประกอบการไทยยกระดับความปลอดภัยไซเบอร์สู้ภัยสแกมเมอร์ปี 2569)