

รู้ทันภัย รับมือไว ฟื้นตัวได้! ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ (true digital Cybersecurity) ถอดรหัสภัยไซเบอร์ยุคใหม่ ชู AI เสริมความพร้อมองค์กรไทย…
highlight
- ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ เตือนองค์กรไทยเร่งรับมือภัยไซเบอร์ที่ซับซ้อนขึ้น หลังแฮกเกอร์ปรับวิธีโจมตีผ่านบัญชีผู้ใช้งานจริง และช่องทางที่องค์กรไว้วางใจ แม้ระบบรักษาความปลอดภัยจะสกัดกั้นได้บางส่วน แต่ยังเสี่ยงเจาะถึงเซิร์ฟเวอร์หลัก และระบบสำรองข้อมูลจนธุรกิจหยุดชะงัก ขณะที่ภัยคุกคามขยายจากการขโมยข้อมูล และเรียกค่าไถ่ สู่การโจมตีระบบควบคุมเครื่องจักรและโครงสร้างพื้นฐานสำคัญที่อาจกระทบความปลอดภัยประชาชน จึงแนะองค์กรยกระดับสู่ Cyber Resilience เน้นมองเห็นภัย ตรวจจับเร็ว ตอบสนองทัน และกู้คืนระบบได้จริง พร้อมใช้ AI เสริมประสิทธิภาพการรับมือภัยคุกคาม
true digital Cybersecurity ถอดรหัสภัยไซเบอร์ ชู AI เสริมแกร่งองค์กรไทย
ฐิติรัตน์ ศิริพัฒนาเลิศ กรรมการผู้จัดการ ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ กล่าวว่า ประเทศไทยกำลังเผชิญความเสี่ยงจากภัยไซเบอร์ที่เพิ่มสูงขึ้นอย่างต่อเนื่อง โดยองค์กรไทยถูกโจมตีทางไซเบอร์ เฉลี่ยกว่า 3,200 ครั้งต่อองค์กรต่อสัปดาห์ สูงกว่าค่าเฉลี่ยโลกราว 164% และในไตรมาสแรกของปี 2569
ประเทศไทยยังติดกลุ่ม 10 ประเทศ ที่ถูกโจมตีด้วย Ransomware มากที่สุดในโลก สะท้อนว่าภัยไซเบอร์ไม่ได้จำกัดอยู่เพียงการโจรกรรมข้อมูล แต่อาจทำให้ธุรกิจหยุดชะงัก และส่งผลกระทบต่อชีวิตประจำวันของประชาชน โดยเฉพาะภาคการผลิตซึ่งมีสัดส่วนประมาณ 37% ของเป้าหมายการโจมตีด้วย Ransomware ในไทย
รวมถึงโครงสร้างพื้นฐานสำคัญอย่างพลังงาน สาธารณสุข และการเงิน ตลอดจนธุรกิจ SME ที่อาจถูกใช้เป็นช่องทางโจมตีองค์กรขนาดใหญ่ สถานการณ์ดังกล่าว ทำให้องค์กรไทยจำเป็นต้องยกระดับการรับมือภัยไซเบอร์จากการป้องกันเพียงอย่างเดียว สู่การเฝ้าระวัง ตรวจจับ และตอบสนองภัยคุกคามอย่างต่อเนื่อง
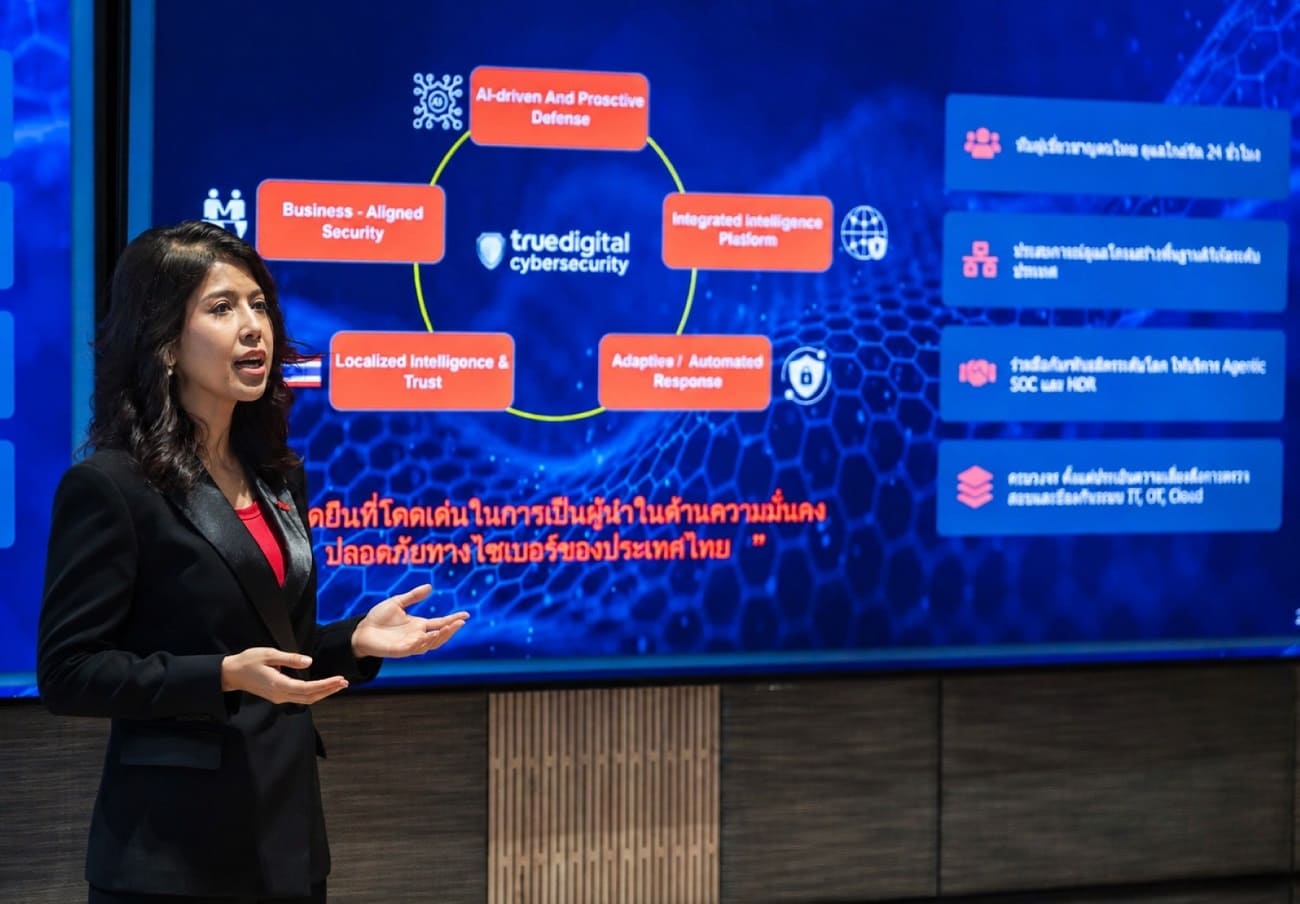
โดยมีศูนย์ปฏิบัติการความปลอดภัยไซเบอร์ (SOC : Security Operations Center) เป็นกลไกสำคัญในการตรวจจับ และวิเคราะห์ภัยคุกคาม พร้อมนำ Agentic AI มาเพิ่มความรวดเร็วในการตรวจจับภัยคุกคามของศูนย์ SOC ที่ครอบคลุมทั้งระบบ IT, OT และคลาวด์ ควบคู่กับความเชี่ยวชาญของบุคลากร เพื่อให้องค์กรสามารถลดผลกระทบและรักษาความต่อเนื่องทางธุรกิจได้
สกัดกั้นภัยได้ ไม่เท่ากับปลอดภัย เปิดความเสี่ยงที่องค์กรไทยอาจมองข้าม
รูปแบบการโจมตีทางไซเบอร์ในปัจจุบันสะท้อนว่า แฮกเกอร์อาจอาศัยบัญชีผู้ใช้งานจริง ช่องทางเชื่อมต่อที่องค์กรไว้วางใจ หรืออุปกรณ์ที่ขาดการดูแลด้านความปลอดภัยเป็นทางผ่าน เพื่อเข้าถึงเครือข่าย และระบบสำคัญขององค์กร แม้เครื่องมือรักษาความปลอดภัยจะตรวจจับ และสกัดกั้นการโจมตีได้บางส่วน
แต่แฮกเกอร์อาจปรับเปลี่ยนวิธีการเพื่อพยายามเข้าถึงเซิร์ฟเวอร์หลัก รวมถึงระบบสำรองข้อมูล ซึ่งหากถูกโจมตีสำเร็จอาจส่งผลให้การดำเนินธุรกิจหยุดชะงักในวงกว้าง องค์กรควรเร่งควบคุมสิทธิ์การเข้าถึงระบบ ใช้การยืนยันตัวตนหลายปัจจัย (MFA) เฝ้าระวังระบบไอที, ระบบควบคุมการปฏิบัติงานทางกายภาพ (OT: Operational Technology) และคลาวด์อย่างต่อเนื่อง
พร้อมจัดเตรียมระบบสำรองข้อมูลที่ผ่านการทดสอบกู้คืนจริง ฝึกซ้อมแผนรับมือเหตุการณ์ และให้ความสำคัญกับความเสี่ยงจากคู่ค้า และผู้ให้บริการภายนอกควบคู่กันไป
Cyber Resilience ทางรอดองค์กรไทย เมื่อป้องกันอย่างเดียวไม่เพียงพอ
ฐิติรัตน์ กล่าวเพิ่มเติมว่า เนื่องจากการโจมตีมีความซับซ้อนมากขึ้น องค์กรไม่สามารถรับประกันได้ว่าจะป้องกันการโจมตีได้ทุกรูปแบบ แต่สามารถลดความเสียหาย และเพิ่มโอกาสให้ธุรกิจกลับมาดำเนินงานได้เร็วขึ้น โดยปรับแนวทางการรับมือสู่ Cyber Resilience หรือความสามารถในการรับมือ และฟื้นตัวจากภัยไซเบอร์
ซึ่งมีหัวใจสำคัญ 4 ด้าน ได้แก่ มองเห็น ความเสี่ยงที่ครอบคลุมทั้งระบบ IT, OT และคลาวด์ ตรวจจับเร็ว ด้วยการเฝ้าระวังตลอด 24 ชั่วโมง และนำ AI มาช่วยวิเคราะห์พฤติกรรมผิดปกติ ตอบสนองทัน ด้วยแผนรับมือเหตุการณ์ที่ผ่านการฝึกซ้อมและกระบวนการตัดสินใจที่ชัดเจน และ กู้คืนได้จริง ด้วยระบบสำรองข้อมูลที่แยกจากเครือข่ายหลัก
และผ่านการทดสอบกู้คืนอย่างสม่ำเสมอ ขณะเดียวกัน องค์กรต้องให้ความสำคัญกับการควบคุมสิทธิ์การเข้าถึงระบบ การยืนยันตัวตนหลายปัจจัย (MFA) และการสร้างความตระหนักรู้ด้านภัยไซเบอร์ให้กับบุคลากร เพราะการมีเครื่องมือป้องกันหรือระบบสำรองข้อมูลเพียงอย่างเดียวไม่ได้รับประกันว่าธุรกิจจะกลับมาดำเนินงานได้ตามปกติ
สิ่งสำคัญคือองค์กรต้องเตรียมพร้อมทั้งด้านเทคโนโลยี บุคลากร และกระบวนการ เพื่อให้สามารถรับมือกับเหตุการณ์ที่ไม่คาดคิด และฟื้นตัวได้อย่างมีประสิทธิภาพ
AI สู้ AI! ยกระดับ ศูนย์ SOC ด้วย Agentic AI ผสานเทคโนโลยีระดับโลกกับความเชี่ยวชาญของคนไทย
เมื่อแฮกเกอร์นำ AI มาเพิ่มความรวดเร็ว และขยายรูปแบบการโจมตี การเฝ้าระวังที่พึ่งพาบุคลากรเพียงอย่างเดียวจึงอาจไม่เพียงพอ ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ จึงมุ่งยกระดับการทำงานของศูนย์ SOC ด้วย Agentic AI เพื่อช่วยคัดกรอง และวิเคราะห์การแจ้งเตือนจำนวนมาก
ตรวจจับพฤติกรรมผิดปกติ และสนับสนุนการตอบสนองต่อภัยคุกคามได้รวดเร็วยิ่งขึ้น ขณะที่ผู้เชี่ยวชาญยังคงมีบทบาทสำคัญในการสืบสวนเชิงลึก ประเมินความเสี่ยง และตัดสินใจรับมือกับสถานการณ์ที่ซับซ้อน
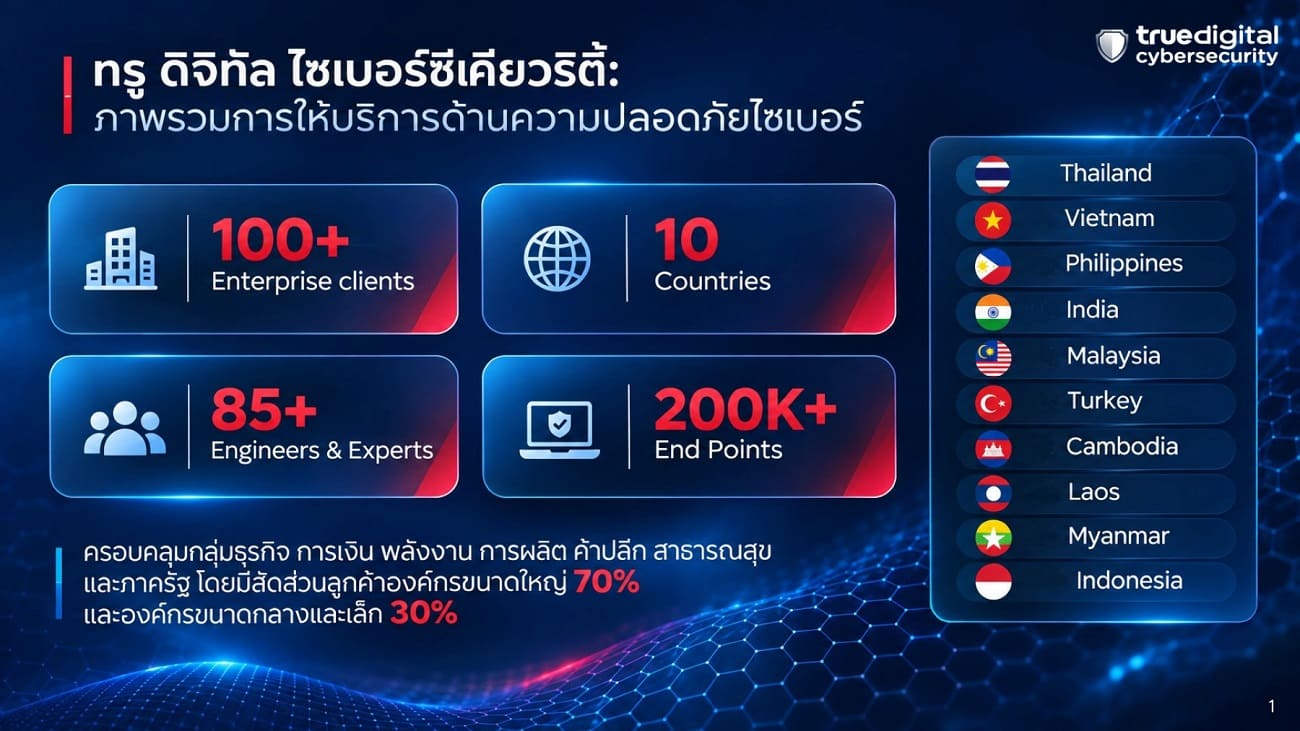
ด้วยประสบการณ์ในการดูแลลูกค้า และให้บริการด้านความปลอดภัยไซเบอร์มาอย่างต่อเนื่อง ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ นำความเข้าใจทั้งระบบงาน และความท้าทายขององค์กรไทยมาผสานกับเทคโนโลยีจากพันธมิตรระดับโลก และทีมผู้เชี่ยวชาญไทยที่เข้าใจบริบทธุรกิจ และข้อกำหนดด้านความปลอดภัยของประเทศ
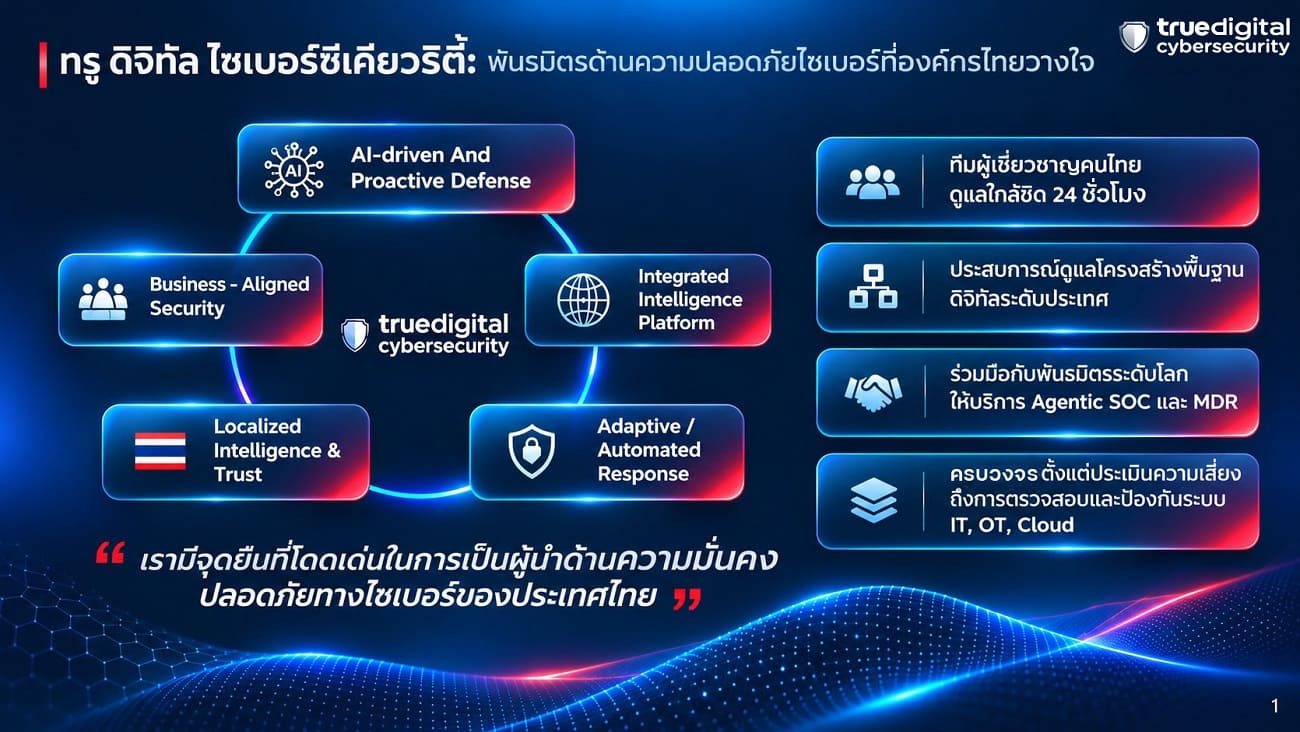
พร้อมให้บริการเฝ้าระวังตลอด 24 ชั่วโมง และสนับสนุนการดูแลความมั่นคงปลอดภัยไซเบอร์อย่างครบวงจร ตั้งแต่การประเมินความเสี่ยง การป้องกัน การตรวจจับ การรับมือ ไปจนถึงการกู้คืนระบบ ครอบคลุมทั้ง IT, OT และคลาวด์ เพื่อช่วยให้องค์กรไทยรับมือกับภัยคุกคามที่เปลี่ยนแปลงอย่างรวดเร็ว และรักษาความต่อเนื่องทางธุรกิจได้อย่างมีประสิทธิภาพ
ส่วนขยาย

* บทความเรื่องนี้น่าจะเป็นประโยชน์สำหรับการวิเคราะห์ในมุมมองที่น่าสนใจ
** เขียน: ชลัมพ์ ศุภวาที (บรรณาธิการ และผู้สื่อข่าว)
*** ขอขอบคุณภาพประกอบบางส่วนจาก N/A
สามารถกดติดตามข่าวสาร และบทความทางด้านเทคโนโลยีของเราได้ที่ www.facebook.com/itday.in.th





 ถอดรหัสภัยไซเบอร์ยุคใหม่ ชู AI เสริมความพร้อมองค์กรไทย)