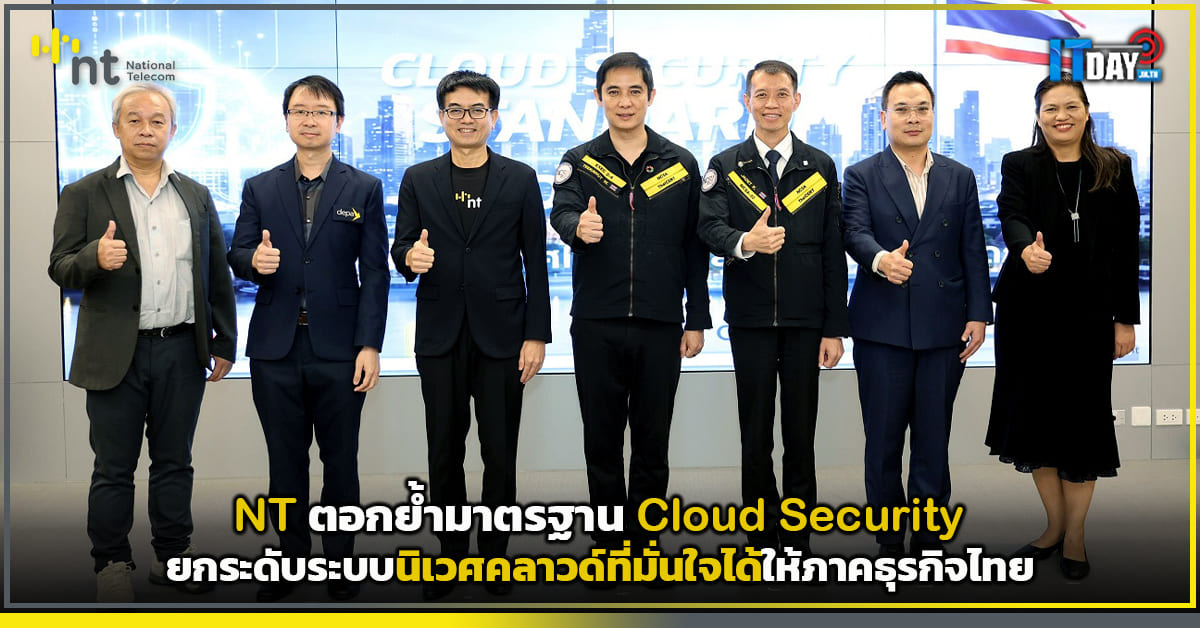
เอ็นที (NT) ย้ำความพร้อมด้าน Cloud Security ชูมาตรฐานความปลอดภัยไซเบอร์ระดับสากล ร่วมสร้างระบบนิเวศคลาวด์ที่น่าเชื่อถือให้ภาคธุรกิจไทย…
NT ตอกย้ำมาตรฐาน Cloud Security ยกระดับระบบนิเวศคลาวด์ที่มั่นใจได้ให้ภาคธุรกิจไทย
ปัจจุบันการใช้คลาวด์มีบทบาทขับเคลื่อนเศรษฐกิจ และสังคมไทยเพิ่มขึ้นในทุกมิติ มาตรฐานด้านการรักษาความมั่นคงปลอดภัยไซเบอร์ระบบคลาวด์ พ.ศ.2567 ของสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ซึ่งมีผลบังคับใช้ตั้งแต่วันที่ 10 กันยายน 2569 ที่ผ่านมา จึงเป็นก้าวสำคัญที่ประเทศไทยได้ยกระดับความมั่นคงปลอดภัยการใช้งานคลาวด์ ทั้งในระดับของผู้ให้บริการ ผู้ใช้บริการ และผู้ใช้งานในระบบ (User)
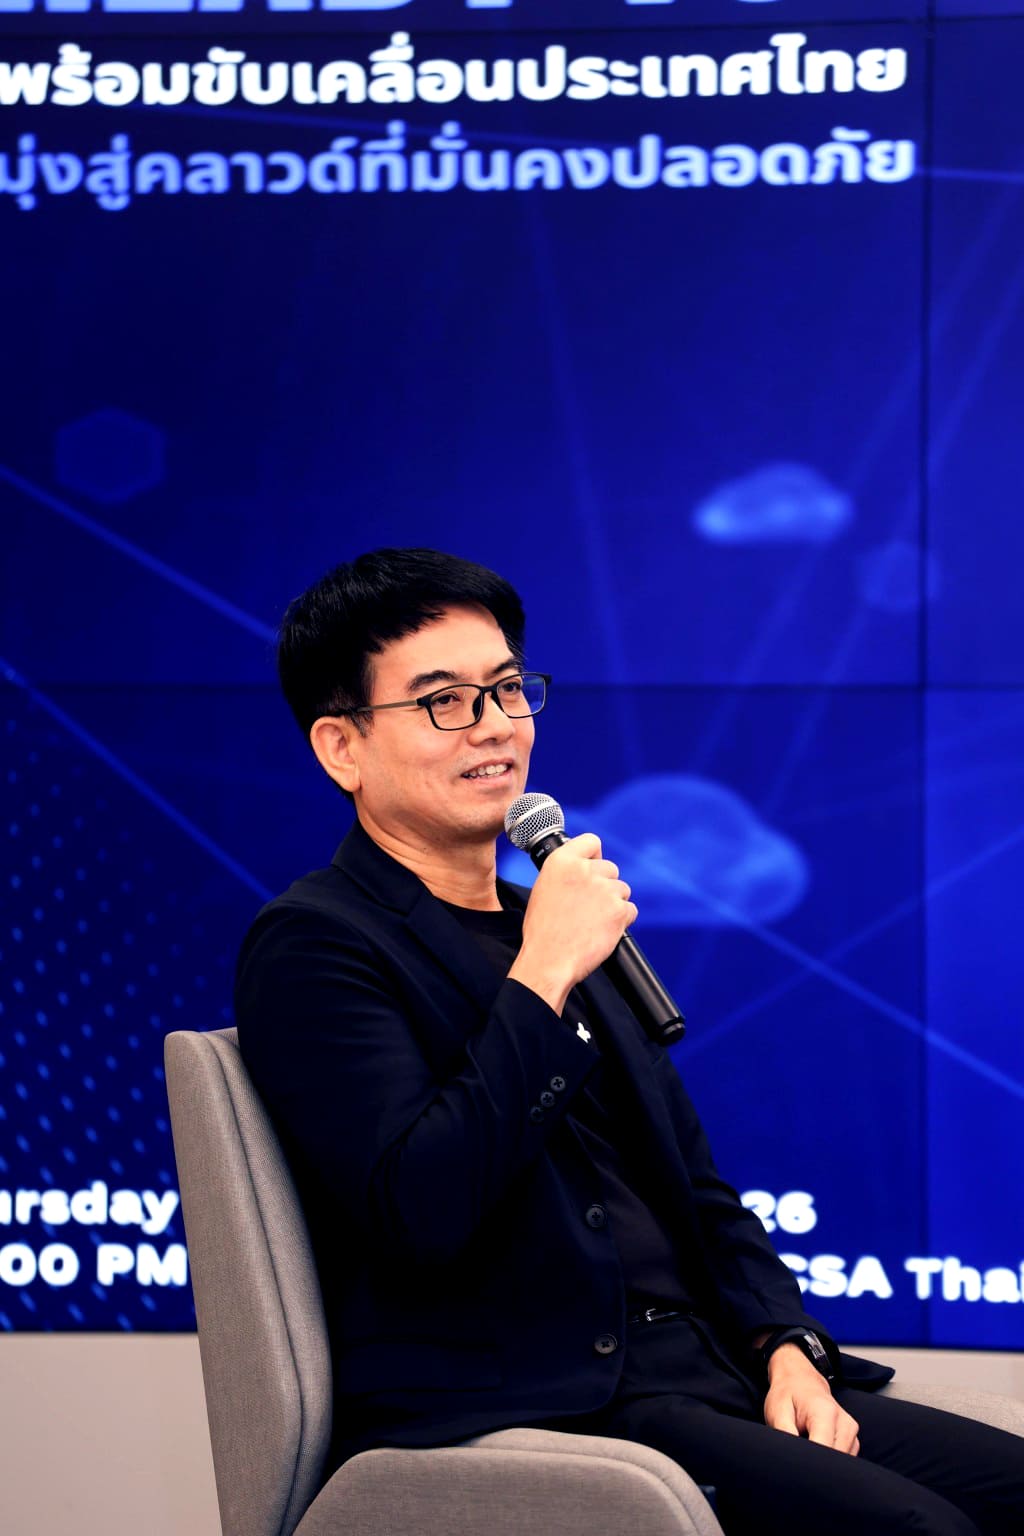
ดร.ยุทธศาสตร์ นิธิไพจิตร ผู้ช่วยกรรมการผู้จัดการใหญ่กลุ่มดิจิทัล บริษัท โทรคมนาคมแห่งชาติ จำกัด (มหาชน) หรือ เอ็นที ในฐานะรัฐวิสาหกิจผู้ให้บริการคลาวด์รายใหญ่ และบริการระบบคลาวด์กลางภาครัฐ GDCC ได้ร่วมเสวนาหัวข้อ “Enabling Cloud with Trust” จากนโยบายสู่การสร้าง Cloud Eco System
ที่เชื่อมั่นได้ จัดโดย สกมช. ในโอกาสเปิดตัวมาตรฐานด้านการรักษาความมั่นคงปลอดภัยไซเบอร์ระบบคลาวด์ พ.ศ.2567 โดยเปิดเผยว่า ในปัจจุบันภัยไซเบอร์ใกล้ตัวและรุนแรงมากขึ้น เป็นเหตุที่การให้บริการคลาวด์ของ เอ็นที ได้ปรับแนวคิดจากเดิมเน้นการเข้าถึงบริการทรัพยากรคลาวด์เป็นหลัก (Cloud First)
มาเน้นยกระดับความปลอดภัยของคลาวด์เป็นหลักควบคู่กัน (Cloud Security First) โดยการสร้างมาตรฐานของ เอ็นที นอกจากกระบวนการประเมินด้วยตัวเองแล้ว ยังเน้นความสำคัญของการตรวจประเมินโดยผู้ประเมินอิสระ (Third Party) ซึ่งเพิ่มความเชื่อมั่นอีกระดับให้กับผู้ใช้บริการ ทั้งด้านโครงสร้างระบบ และแนวปฏิบัติการบริหารจัดการคลาวด์ที่ได้มาตรฐานสากล และสอดคล้องกับข้อกำหนดการรักษาความมั่นคงปลอดภัยไซเบอร์ระบบคลาวด์ ของ สกมช.
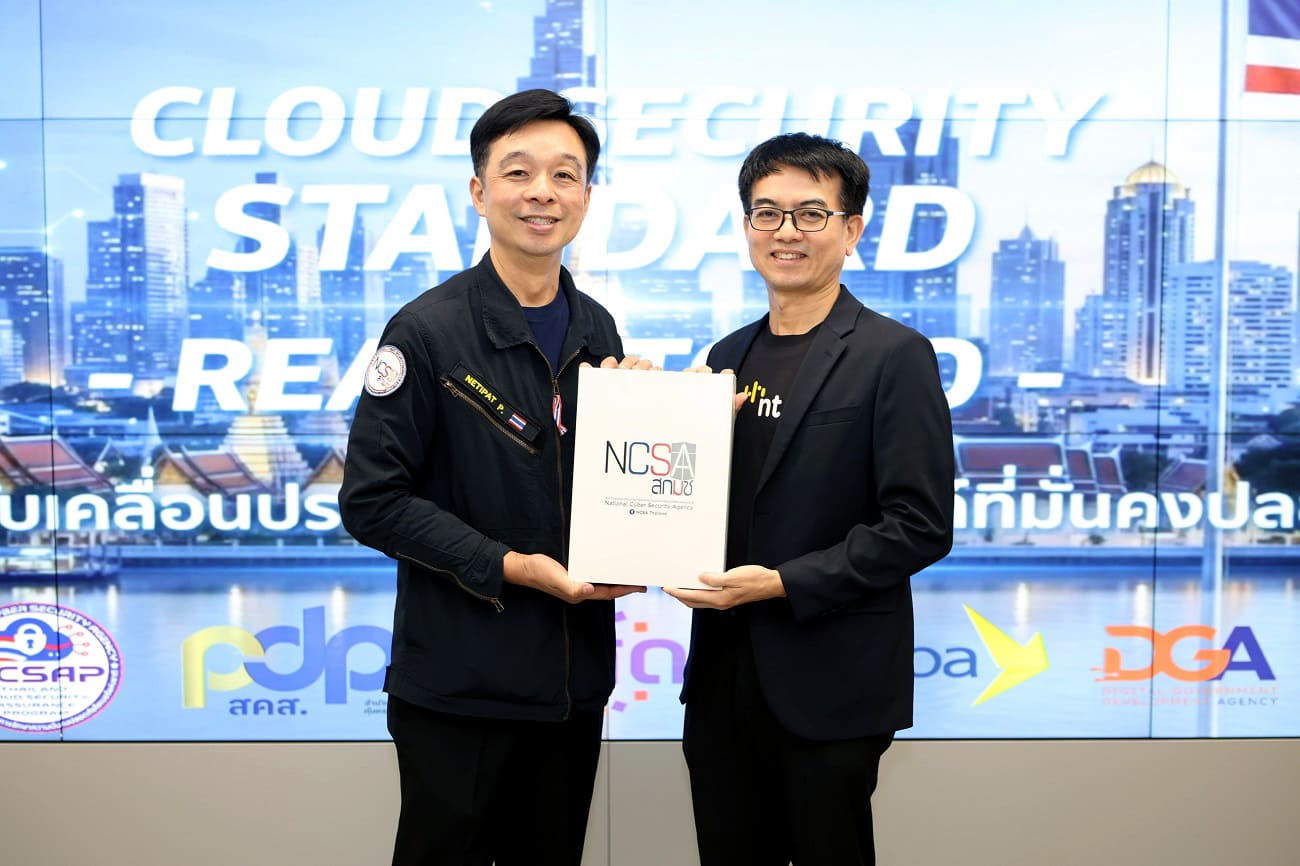
ปัจจุบัน เอ็นที ได้รับการตรวจประเมิน และผ่านการรับรองมาตรฐานที่สำคัญและครอบคลุมทุกมิติ ได้แก่ ISO/IEC 27001:2022 ระบบการจัดการความมั่นคงปลอดภัยสารสนเทศ ISO/IEC 27701:2019 ระบบการจัดการข้อมูลความเป็นส่วนตัว CSA STAR Certification การรับรองความมั่นคงปลอดภัยสำหรับบริการคลาวด์
ISO/IEC 27017:2015 การควบคุมความมั่นคงปลอดภัยสำหรับบริการคลาวด์ ISO/IEC 27018:2019 การคุ้มครองข้อมูลส่วนบุคคลบนคลาวด์สาธารณะ โดย เอ็นที มองว่าหลังจากการเปิดใช้มาตรฐานด้านการรักษาความมั่นคงปลอดภัยไซเบอร์ระบบคลาวด์ของ สกมช. รวมถึงการมีผู้ตรวจประเมินตามมาตรฐานฯ จะช่วยให้ผู้ให้บริการคลาวด์ในประเทศไทยจะสามารถรับการตรวจประเมินได้สะดวกขึ้น
อย่างไรก็ตาม นอกจากมาตรฐานความปลอดภัยคลาวด์ในระดับโครงสร้างพื้นฐาน ซึ่งเป็นหน้าที่โดยตรงของผู้ให้บริการคลาวด์แล้ว ยังต้องขึ้นอยู่กับหน่วยงานผู้ใช้บริการซึ่งเป็นเจ้าของข้อมูล รวมถึงผู้ใช้งานข้อมูลในระบบเป็นส่วนสำคัญ ในการร่วมผลักดันมาตรฐานการรักษาความมั่นคงปลอดภัยไซเบอร์ระบบคลาวด์ให้เกิดการใช้งานจริง
และนำไปสู่ภาพรวม Cloud Ecosystem ที่เชื่อมั่นได้ ทั้งนี้ เอ็นที ได้ส่งเสริมให้ลูกค้าหน่วยงานผู้ใช้บริการคลาวด์ได้ปรับทัศนคติ และสร้างวัฒนธรรมการใช้งานข้อมูลบนคลาวด์โดยคำนึงถึงความปลอดภัยไซเบอร์ และเข้าสู่มาตรฐานการใช้งานข้อมูลบนระบบคลาวด์อย่างปลอดภัย
ช่วงแรกผู้ใช้บริการส่วนใหญ่ยังไม่เข้าใจมาตรฐานความมั่นคงปลอดภัย รวมถึงมีพฤติกรรมเสี่ยงอย่างการลงซอฟต์แวร์เถื่อนที่เป็นต้นตอของภัยคุกคามไซเบอร์ เกิดระบบค้างจากมัลแวร์หรือพบข้อมูล Username และ Password รั่วไหล ส่งผลกระทบต่อทั้งบุคคล และองค์กรเป็นปัญหาซ้ำซากที่ต้องแก้ไข
แต่หลังจากที่ เอ็นที ได้นำมาตรฐานมากำกับจริง พบว่าบุคลากรไอทีเริ่มตระหนักถึงความเสี่ยง และความเสียหายหากระบบถูกโจมตี พัฒนาการใช้งานที่คำนึงถึงความปลอดภัยมากขึ้น โดยเฉพาะหน่วยงานรัฐผู้ใช้บริการบน GDCC ที่ได้ร่วมกันทำมาตรฐาน ISO 27001 มาโดยตลอด และเกิดความเปลี่ยนแปลงในทางที่ดี
“มาตรฐาน Cloud Security ได้เข้ามาเปลี่ยนแปลง สร้างความเชื่อมั่น และพัฒนาปรับเปลี่ยนวัฒนธรรมของผู้ใช้บริการ และต้องทำในวันนี้เพื่อสร้างความมั่นคงปลอดภัยให้ Cloud Ecosystem ของประเทศไทย ทั้งในสถานการณ์ภัยไซเบอร์ในปัจจุบัน รวมถึงการก้าวสู่ยุคควอนตัมที่หน่วยงานจะมีความเสี่ยงจากการโจมตีโดยเอไอมากขึ้นซึ่งจะเป็นเรื่องใหญ่ และเสียหายในอนาคต” ดร.ยุทธศาสตร์ กล่าว
ส่วนขยาย

* บทความเรื่องนี้น่าจะเป็นประโยชน์สำหรับการวิเคราะห์ในมุมมองที่น่าสนใจ
** เขียน: ชลัมพ์ ศุภวาที (บรรณาธิการ และผู้สื่อข่าว)
*** ขอขอบคุณภาพประกอบบางส่วนจาก N/A
สามารถกดติดตามข่าวสาร และบทความทางด้านเทคโนโลยีของเราได้ที่ www.facebook.com/itday.in.th